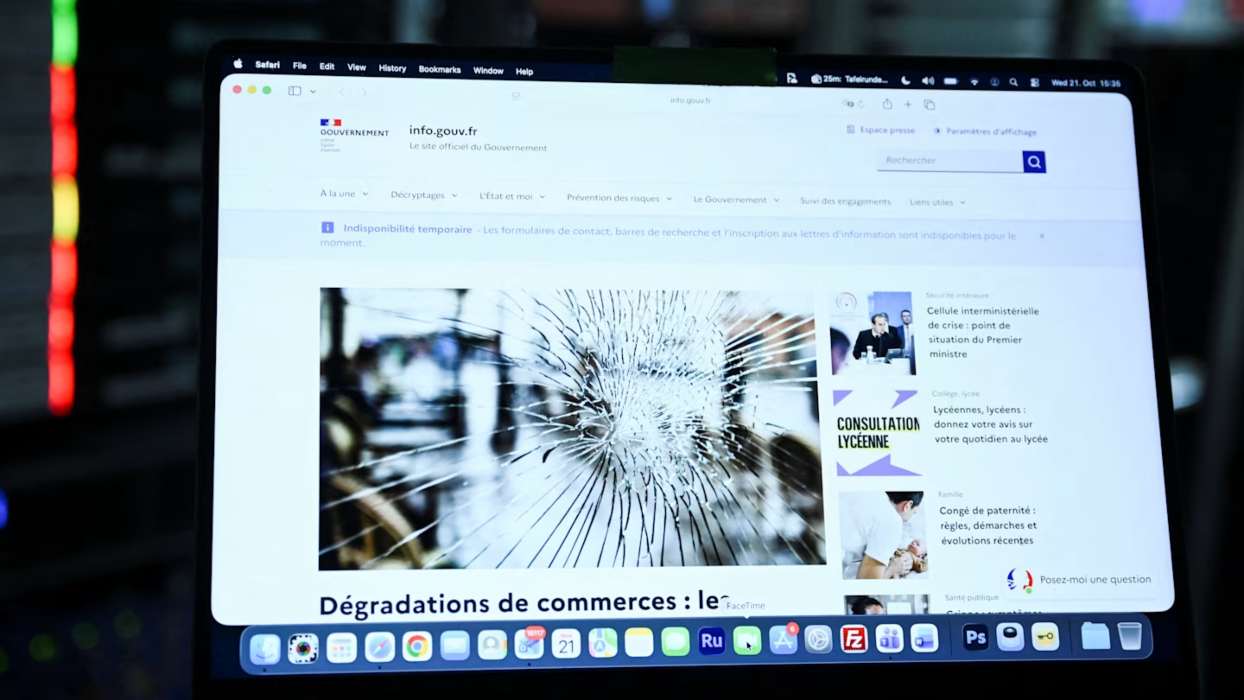
Σε κατάσταση αυξημένου συναγερμού βρίσκεται η παγκόσμια κοινότητα κυβερνοασφάλειας, καθώς η ανακάλυψη δύο κρίσιμων ευπαθειών στην PHP, μία από τις πλέον διαδεδομένες γλώσσες προγραμματισμού του Διαδικτύου, έχει προκαλέσει έκτακτα μέτρα προστασίας, προσωρινή αναστολή διαδικτυακών υπηρεσιών και κινητοποίηση κυβερνητικών αρχών.
Σύμφωνα με δημοσίευμα των Financial Times, οργανισμοί σε Ευρώπη, Ασία, Αυστραλία και Ηνωμένες Πολιτείες επιχειρούν να εγκαταστήσουν επειγόντως διορθώσεις ασφαλείας, προκειμένου να αποτρέψουν πιθανές κυβερνοεπιθέσεις.
Οι ευπάθειες ενδέχεται, υπό συγκεκριμένες συνθήκες, να επιτρέψουν σε επιτιθέμενους να εκτελέσουν κακόβουλο κώδικα σε ευάλωτους διακομιστές χωρίς να διαθέτουν έγκυρα στοιχεία σύνδεσης.
Η σοβαρότητα του προβλήματος συνδέεται με την εξαιρετικά εκτεταμένη χρήση της PHP σε ιστοσελίδες, εφαρμογές ηλεκτρονικού εμπορίου, συστήματα διαχείρισης περιεχομένου και ψηφιακές υπηρεσίες.
Δύο κρίσιμα κενά ασφαλείας προκαλούν διεθνή κινητοποίηση
Οι δύο ευπάθειες, με αναγνωριστικά CVE-2026-109618 και CVE-2026-109619, έχουν αξιολογηθεί ως ιδιαίτερα σοβαρές, με βαθμολογία 9,2 στην κλίμακα CVSS 4.0.
Το σημαντικότερο χαρακτηριστικό τους είναι η δυνατότητα απομακρυσμένης εκτέλεσης κώδικα σε συστήματα που πληρούν τις προϋποθέσεις εκμετάλλευσης.
Στην πράξη, μια επιτυχημένη επίθεση θα μπορούσε να επιτρέψει την εκτέλεση μη εξουσιοδοτημένων εντολών, την πρόσβαση σε ευαίσθητες πληροφορίες ή τη διατάραξη της λειτουργίας διαδικτυακών υπηρεσιών.
Η PHP χρησιμοποιείται από δημοφιλείς πλατφόρμες όπως το WordPress, το Drupal, το Joomla και το Magento, γεγονός που προκαλεί ιδιαίτερη ανησυχία στους διαχειριστές ιστοσελίδων.
Ωστόσο, η χρήση PHP δεν σημαίνει αυτομάτως ότι μια ιστοσελίδα είναι ευάλωτη ή ότι έχει δεχθεί επιτυχημένη κυβερνοεπίθεση.
Ο πραγματικός κίνδυνος εξαρτάται από την έκδοση του λογισμικού, τις ρυθμίσεις του διακομιστή και την εγκατάσταση των απαραίτητων ενημερώσεων.


Τεχνητή νοημοσύνη: Ο απρόσμενος πρωταγωνιστής στην ανακάλυψη
Ιδιαίτερο ενδιαφέρον παρουσιάζει ο ρόλος της τεχνητής νοημοσύνης στον εντοπισμό των ευπαθειών.
Σύμφωνα με την ανάλυση των Financial Times, ερευνητές εταιρειών κυβερνοασφάλειας στις ΗΠΑ αξιοποίησαν μοντέλα τεχνητής νοημοσύνης της OpenAI και της Google για να ανακαλύψουν αδυναμίες που φέρονται να είχαν παραμείνει απαρατήρητες για περισσότερο από μία δεκαετία.
Η εξέλιξη αναδεικνύει τις νέες δυνατότητες που προσφέρει η AI στην ανάλυση πολύπλοκου λογισμικού.
Τα συστήματα τεχνητής νοημοσύνης μπορούν να βοηθήσουν τους ερευνητές να εξετάζουν τεράστιες ποσότητες κώδικα, να εντοπίζουν ασυνήθιστες συμπεριφορές και να ανακαλύπτουν προβλήματα που ενδέχεται να διαφεύγουν από τις παραδοσιακές διαδικασίες ελέγχου.
Υπάρχει, ωστόσο, και η αντίθετη πλευρά.
Οι ίδιες τεχνολογικές δυνατότητες μπορούν να αξιοποιηθούν από κακόβουλους παράγοντες για την επιτάχυνση της αναζήτησης ευάλωτων συστημάτων και την αυτοματοποίηση επιθέσεων.
Έτσι, η τεχνητή νοημοσύνη μετατρέπεται ταυτόχρονα σε ισχυρό εργαλείο προστασίας και σε πιθανό πολλαπλασιαστή κυβερνοαπειλών.
Ιαπωνία: Έκτακτα μέτρα και αναστολή ψηφιακών υπηρεσιών
Η Ιαπωνία συγκαταλέγεται στις χώρες που κινητοποιήθηκαν άμεσα.
Η πρωθυπουργός Σανάε Τακαΐτσι κάλεσε τους οργανισμούς να εγκαταστήσουν το συντομότερο δυνατό τις διαθέσιμες διορθώσεις ασφαλείας.
Παράλληλα, συνέστησε την προσωρινή αναστολή διαδικτυακών υπηρεσιών όταν δεν είναι εφικτή η άμεση εγκατάσταση των ενημερώσεων.
Η αεροπορική εταιρεία All Nippon Airways (ANA) προχώρησε σε προσωρινές διακοπές λειτουργίας ιστοσελίδων και εφαρμογών, επηρεάζοντας και ορισμένες υπηρεσίες ψηφιακών καρτών επιβίβασης.
Ο χρηματοπιστωτικός όμιλος Mitsubishi UFJ Financial Group περιόρισε προληπτικά επιλεγμένες μη βασικές υπηρεσίες, διευκρινίζοντας ότι οι πληρωμές δεν επηρεάστηκαν.
Αντίστοιχα μέτρα έλαβαν επιχειρήσεις από διαφορετικούς κλάδους, μεταξύ των οποίων η Asahi Group και εταιρείες ηλεκτρονικών παιχνιδιών όπως η Sega και η Bandai Namco.
Οι εξελίξεις αποκαλύπτουν πόσο γρήγορα ένα τεχνικό πρόβλημα μπορεί να επηρεάσει τις μεταφορές, τις χρηματοοικονομικές υπηρεσίες, τη βιομηχανία και την καθημερινότητα των πολιτών.
Ευρωπαϊκές κυβερνήσεις κατεβάζουν ιστοσελίδες
Στην Ευρώπη, η αντίδραση των αρμόδιων αρχών περιλαμβάνει προληπτικές διακοπές λειτουργίας κυβερνητικών ιστοσελίδων.
Υπηρεσίες στη Φινλανδία, τη Γαλλία, τη Γερμανία, το Βέλγιο και την Ολλανδία προχώρησαν σε έκτακτα μέτρα προστασίας.
Στη Φινλανδία, ο κρατικός πάροχος υπηρεσιών πληροφορικής Valtori ανέστειλε προσωρινά τη λειτουργία δημόσιων διαδικτυακών υπηρεσιών.
Στη Γαλλία, διοικητικές αρχές περιόρισαν την πρόσβαση σε επιλεγμένες ιστοσελίδες μέχρι να εφαρμοστούν οι απαραίτητες διορθώσεις.
Αντίστοιχες προληπτικές ενέργειες πραγματοποιήθηκαν και στην Ολλανδία.
Οι αρχές υπογραμμίζουν ότι η προσωρινή διακοπή λειτουργίας δεν αποτελεί κατ’ ανάγκη ένδειξη παραβίασης.
Σε πολλές περιπτώσεις πρόκειται για μέτρο πρόληψης, ώστε να μειωθεί η έκθεση των συστημάτων μέχρι να ολοκληρωθούν οι τεχνικές εργασίες.


Εκατομμύρια απόπειρες εκμετάλλευσης των ευπαθειών
Η κατάσταση επιβαρύνθηκε από αναφορές για μαζικές προσπάθειες εκμετάλλευσης των συγκεκριμένων αδυναμιών.
Η Amazon ανέφερε ότι είχε εντοπίσει απόπειρα εκμετάλλευσης πριν από τη δημόσια αποκάλυψη των ευπαθειών.
Η Cloudflare, ένας από τους σημαντικότερους παρόχους υποδομών και υπηρεσιών προστασίας του Διαδικτύου, κατέγραψε εκατομμύρια προσπάθειες εκμετάλλευσης μετά τη δημοσιοποίησή τους.
Οι αριθμοί αυτοί αποτυπώνουν την ένταση της κακόβουλης δραστηριότητας, αλλά δεν σημαίνουν ότι πραγματοποιήθηκαν εκατομμύρια επιτυχημένες παραβιάσεις.
Η διάκριση είναι ουσιαστική.
Οι αυτοματοποιημένες σαρώσεις και οι απόπειρες επίθεσης μπορούν να καταγραφούν σε τεράστιους αριθμούς, χωρίς απαραίτητα να οδηγούν σε πραγματική πρόσβαση σε προστατευμένα συστήματα.
Παρά ταύτα, οι ειδικοί προειδοποιούν ότι οι ιστοσελίδες που παραμένουν χωρίς ενημερώσεις αποτελούν δυνητικούς στόχους.
Wikipedia και μεγάλες πλατφόρμες σε κατάσταση επιφυλακής
Η κινητοποίηση επεκτάθηκε και σε μεγάλες διαδικτυακές πλατφόρμες.
Το Wikimedia Foundation, που διαχειρίζεται τη Wikipedia, προειδοποίησε για πιθανές προσωρινές διακοπές υπηρεσιών, καθώς πραγματοποιούνται εργασίες προστασίας και αναβάθμισης.
Η διαδικασία δεν είναι πάντοτε απλή.
Οι μεγάλοι οργανισμοί λειτουργούν σύνθετα ψηφιακά οικοσυστήματα με πολλαπλές εφαρμογές, εξωτερικούς παρόχους, βάσεις δεδομένων και συστήματα που πρέπει να παραμένουν συμβατά μεταξύ τους.
Η εγκατάσταση μιας κρίσιμης ενημέρωσης απαιτεί ελέγχους, δοκιμές και επιβεβαίωση ότι οι υπηρεσίες μπορούν να επανέλθουν χωρίς νέα προβλήματα.
Για μικρότερες επιχειρήσεις, με περιορισμένους τεχνικούς πόρους, η διαδικασία μπορεί να αποδειχθεί ακόμη δυσκολότερη.
WordPress: Τι σημαίνει ο συναγερμός για εκατομμύρια ιστοσελίδες
Ιδιαίτερη προσοχή απαιτείται για τις ιστοσελίδες που χρησιμοποιούν WordPress.
Το δημοφιλές σύστημα διαχείρισης περιεχομένου βασίζεται στην PHP και χρησιμοποιείται ευρέως από επιχειρήσεις, ειδησεογραφικά μέσα, δημόσιους φορείς και ηλεκτρονικά καταστήματα.
Η αναβάθμιση των πρόσθετων εφαρμογών και των θεμάτων εμφάνισης δεν αρκεί απαραίτητα για την αντιμετώπιση ευπαθειών που εντοπίζονται στην ίδια τη γλώσσα PHP.
Οι διαχειριστές πρέπει να ελέγχουν και την έκδοση PHP που λειτουργεί στον διακομιστή φιλοξενίας.
Οι διορθωμένες εκδόσεις που αναφέρονται για τους υποστηριζόμενους κλάδους είναι οι PHP 8.5.12, 8.4.27, 8.3.36 και 8.2.35.
Οι παλαιότερες εγκαταστάσεις ενδέχεται να απαιτούν ειδικές διορθώσεις από τους προμηθευτές τους ή μετάβαση σε υποστηριζόμενες εκδόσεις.
Οι αρχές κυβερνοασφάλειας ζητούν άμεση δράση
Οι βασικές συστάσεις προς οργανισμούς και επιχειρήσεις επικεντρώνονται στην αναγνώριση των ευάλωτων συστημάτων, την εγκατάσταση των διαθέσιμων διορθώσεων και την παρακολούθηση για ύποπτη δραστηριότητα.
Σε περιπτώσεις όπου δεν είναι δυνατή η άμεση αναβάθμιση, μπορεί να απαιτηθεί προσωρινός περιορισμός της πρόσβασης στις επηρεαζόμενες υπηρεσίες.
Παράλληλα, οι ειδικοί επισημαίνουν ότι μια ενημέρωση ασφαλείας δεν εξαλείφει αυτομάτως τις συνέπειες πιθανής προηγούμενης παραβίασης.
Για τον λόγο αυτό, οι επιχειρήσεις πρέπει να εξετάζουν τα αρχεία καταγραφής και να διερευνούν ενδείξεις μη εξουσιοδοτημένης πρόσβασης.
Η προστασία αποκτά ιδιαίτερη σημασία για οργανισμούς που επεξεργάζονται προσωπικά δεδομένα, οικονομικές συναλλαγές και ευαίσθητες επιχειρησιακές πληροφορίες.
Η νέα εποχή των κυβερνοαπειλών και ο ρόλος της AI
Η υπόθεση της PHP αποκαλύπτει μια ευρύτερη αδυναμία της παγκόσμιας ψηφιακής οικονομίας.
Οι σύγχρονες διαδικτυακές υπηρεσίες βασίζονται σε αλληλοσυνδεόμενα επίπεδα λογισμικού, υποδομών φιλοξενίας και εφαρμογών τρίτων προμηθευτών.
Μια ευπάθεια σε ένα ιδιαίτερα διαδεδομένο τεχνολογικό στοιχείο μπορεί να δημιουργήσει ταυτόχρονα κινδύνους για οργανισμούς σε δεκάδες χώρες.
Η τεχνητή νοημοσύνη επιταχύνει τον εντοπισμό τέτοιων αδυναμιών, αλλά ενδέχεται επίσης να περιορίσει τον χρόνο αντίδρασης των αμυνόμενων οργανισμών.
Αυτό σημαίνει ότι η κυβερνοασφάλεια δεν μπορεί πλέον να αντιμετωπίζεται ως μια περιστασιακή τεχνική διαδικασία.
Απαιτεί διαρκή έλεγχο, συστηματική ενημέρωση λογισμικού και επενδύσεις σε μηχανισμούς έγκαιρης ανίχνευσης απειλών.
Το Διαδίκτυο μπροστά σε μια νέα δοκιμασία ασφάλειας
Η άμεση προτεραιότητα είναι η εγκατάσταση των διορθώσεων και η επιβεβαίωση ότι τα ευάλωτα συστήματα προστατεύονται αποτελεσματικά.
Ωστόσο, η σημασία της υπόθεσης υπερβαίνει τις συγκεκριμένες τεχνικές αδυναμίες.
Δύο ευπάθειες σε μια ευρέως χρησιμοποιούμενη γλώσσα προγραμματισμού ήταν αρκετές για να προκαλέσουν διεθνή κινητοποίηση, προληπτικές αναστολές υπηρεσιών και έκτακτες διαδικασίες προστασίας.
Ένα κενό ασφαλείας στον κώδικα μιας ιστοσελίδας μπορεί να εξελιχθεί σε πρόβλημα διεθνούς οικονομικής και επιχειρησιακής σημασίας.
Για τις κυβερνήσεις, τις τράπεζες, τις αεροπορικές εταιρείες και τα ψηφιακά μέσα ενημέρωσης, η υπόθεση αποτελεί μια ακόμη υπενθύμιση ότι η κυβερνοασφάλεια δεν αφορά αποκλειστικά τα τμήματα πληροφορικής.
Αποτελεί πλέον βασική προϋπόθεση για την οικονομική συνέχεια, τη λειτουργία των δημόσιων υπηρεσιών και την εμπιστοσύνη των πολιτών στην ψηφιακή οικονομία.
Πηγή: pagenews.gr