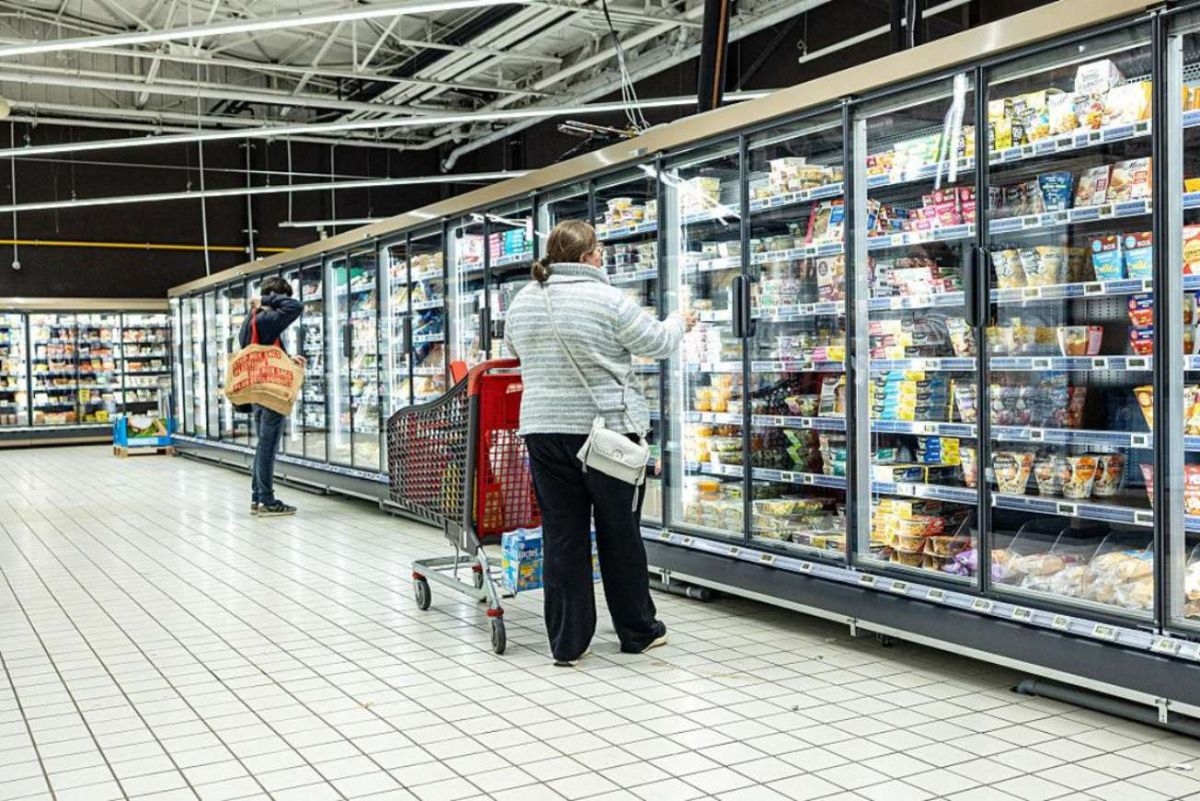
Γιατί τα ψυγεία είναι συνδεδεμένα στο διαδίκτυο
Η πρόσφατη κυβερνοεπίθεση θυμίζει αντίστοιχο περιστατικό που είχε σημειωθεί λίγες εβδομάδες νωρίτερα, με κύριους στόχους επιχειρήσεις λιανικής στη Γαλλία και την Ολλανδία.
Οι γαλλικές αρχές κυβερνοασφάλειας απέδωσαν τα προβλήματα σε παλαιότερες μονάδες τηλεχειρισμού που κατασκευάζουν η δανέζικη εταιρεία Danfoss και η αμερικανική Copeland.
Η Danfoss διευκρίνισε ότι τα περισσότερα συστήματα που επηρεάστηκαν ήταν παλαιότερα μοντέλα, τα οποία δεν λάμβαναν πλέον ενημερώσεις λογισμικού και ασφαλείας. Από την πλευρά της, η Copeland εντόπισε κενό ασφαλείας σε ελεγκτές που έχουν αποσυρθεί από την κυκλοφορία.
«Τα σούπερ μάρκετ συνδέουν τα ψυγεία τους στο διαδίκτυο, ώστε να παρακολουθούν όλο το εικοσιτετράωρο τις θερμοκρασίες σε εκατοντάδες καταστήματα, να λαμβάνουν ειδοποιήσεις πριν αλλοιωθούν τα τρόφιμα, να μειώνουν το ενεργειακό κόστος και να δίνουν τη δυνατότητα στους τεχνικούς να επιδιορθώνουν εξ αποστάσεως τυχόν βλάβες», δήλωσε η κα Μητροκώτσα.
«Με αυτόν τον τρόπο εξοικονομούν χρήματα και περιορίζουν τη σπατάλη τροφίμων. Ωστόσο, κάθε ψυγείο που είναι συνδεδεμένο στο διαδίκτυο μπορεί να αποτελέσει σημείο εισόδου για μια κυβερνοεπίθεση και, ως εκ τούτου, χρειάζεται την ίδια προστασία με κάθε άλλο πληροφοριακό σύστημα», πρόσθεσε.
Σύμφωνα με ειδικούς, πολλές επιχειρήσεις σπεύδουν να υιοθετήσουν νέες τεχνολογίες, αφήνοντας όμως σε δεύτερη μοίρα τα συστήματα από τα οποία εξαρτάται η καθημερινή λειτουργία τους. Σε αυτά περιλαμβάνονται τα συστήματα πληρωμών και παραγγελιών, οι αποθήκες, οι ψυκτικές εγκαταστάσεις, αλλά και οι υπόλοιποι αυτοματισμοί των κτιρίων.
«Οι οργανισμοί επενδύουν μεγάλα ποσά στην τεχνητή νοημοσύνη και τον ψηφιακό μετασχηματισμό, την ώρα που τα συστήματα που διατηρούν τα τρόφιμα κρύα, το νερό καθαρό και τα φώτα αναμμένα εξακολουθούν συχνά να λειτουργούν με εξοπλισμό για τον οποίο δεν έχουν διατεθεί κονδύλια από την ημέρα της εγκατάστασής του», δήλωσε η Νικόλ Καρινιάν, ανώτερη αντιπρόεδρος στρατηγικής ασφάλειας και τεχνητής νοημοσύνης στην εταιρεία κυβερνοασφάλειας Darktrace.
Όπως εξήγησε, οι επιθέσεις δεν βασίστηκαν στην αξιοποίηση κάποιας άγνωστης μέχρι τότε ευπάθειας (zero-day), δηλαδή ενός κενού ασφαλείας που δεν έχει εντοπιστεί προηγουμένως από τους δημιουργούς του συστήματος.
«Οι εισβολείς απέκτησαν πρόσβαση μέσω ελεγκτών που ήταν εκτεθειμένοι στο διαδίκτυο, παλαιού λογισμικού που δεν υποστηριζόταν πλέον και προεπιλεγμένων κωδικών πρόσβασης. Είναι το αποτέλεσμα της συσσώρευσης τεχνικών εκκρεμοτήτων που πλέον επιστρέφουν ως πρόβλημα».
Χθες (3/11), οι αρμόδιες βρετανικές αρχές κυβερνοασφάλειας έδωσαν ελάχιστες πληροφορίες για τη νεότερη επίθεση, επισημαίνοντας ωστόσο τους κινδύνους που συνδέονται με τη χρήση παλαιού τεχνολογικού εξοπλισμού.
«Η κυβερνοεπίθεση στα γαλλικά σούπερ μάρκετ ήταν αποτέλεσμα της εκμετάλλευσης γνωστών ευπαθειών», ανέφερε σε ομιλία της η Βρετανίδα υπουργός Κυβερνοασφάλειας, Λιζ Λόιντ, σημειώνοντας ότι «πρόκειται για μια σαφής απόδειξη ότι η ελλιπής τήρηση βασικών κανόνων κυβερνοασφάλειας, όπως η χρήση αδύναμων κωδικών πρόσβασης, εξακολουθεί να θέτει τους οργανισμούς σε κίνδυνο».
Ο Ρίτσαρντ Χορν, επικεφαλής του Εθνικού Κέντρου Κυβερνοασφάλειας του Ηνωμένου Βασιλείου, δήλωσε στους δημοσιογράφους ότι τα ψυγεία στη Γαλλία ήταν «απευθείας συνδεδεμένα στο διαδίκτυο με τους προεπιλεγμένους κωδικούς πρόσβασης».
Όπως ανέφερε, ομάδα του Κέντρου εξέδωσε προειδοποιήσεις και εργάστηκε καθ’ όλη τη διάρκεια της νύχτας της Δευτέρας, επικοινωνώντας με οργανισμούς των οποίων τα συστήματα διέθεταν ευάλωτη τεχνολογία εκτεθειμένη στο διαδίκτυο.
Καμιά ένδειξη εμπλοκής της AI


Προηγμένα συστήματα τεχνητής νοημοσύνης εταιρειών όπως η Anthropic και η OpenAI έχουν βρεθεί πρόσφατα στο επίκεντρο επικρίσεων, μετά από σειρά αποκαλύψεων για κυβερνοεπιθέσεις σε οργανισμούς, κατά τις οποίες φέρεται να παρακάμφθηκε ο ανθρώπινος έλεγχος.
Ωστόσο, ειδικοί ξεκαθαρίζουν ότι δεν υπάρχουν ενδείξεις πως οι συγκεκριμένες επιθέσεις πραγματοποιήθηκαν με τη χρήση τεχνητής νοημοσύνης.
«Δεν υπάρχουν στοιχεία ότι χρησιμοποιήθηκε τεχνητή νοημοσύνη, ενώ οι τεχνικές που εφαρμόστηκαν δεν απαιτούσαν τη χρήση της», δήλωσε η Καρινιάν.
«Το βασικό στοιχείο είναι ότι δεν επρόκειτο για επίθεση με τη χρήση τεχνητής νοημοσύνης», δήλωσε από την πλευρά του ο Πολ Τσίτσεστερ, διευθυντής επιχειρήσεων του βρετανικού Κέντρου Κυβερνοασφάλειας. Και συμπλήρωσε: «Πρόκειται για την εκμετάλλευση ευπαθειών που είναι γνωστές εδώ και πολύ καιρό. Και σε αυτό ακριβώς πρέπει να επικεντρωθούμε».
Ποιοι βρίσκονται πίσω από τις επιθέσεις
Μέχρι στιγμής, οι έρευνες δεν έχουν καταφέρει να εντοπίσουν τους υπεύθυνους των κυβερνοεπιθέσεων, ούτε να αποσαφηνίσουν τα κίνητρά τους.
Η γαλλική εθνική υπηρεσία κυβερνοασφάλειας ANSSI ανακοίνωσε ότι διερευνά παραβιάσεις συστημάτων ψύξης από τα μέσα Οκτωβρίου, ενώ παράλληλα συντονίζει μέτρα προστασίας με «όλους τους τομείς που ενδέχεται να επηρεαστούν».
Σε δήλωσή της στο Associated Press, η υπηρεσία ανέφερε ότι έχει εντοπίσει παραβιάσεις σε μονάδες τηλεχειρισμού ψυκτικών συστημάτων της σειράς AK-SM και AK-SC της Danfoss, καθώς και σε συστήματα xweb των εταιρειών Copeland και Dixell.
Η ANSSI δήλωσε ότι βρίσκεται σε κινητοποίηση για να συνδράμει «πιθανά θύματα στη Γαλλία», παραπέμποντας σε προειδοποίηση ασφαλείας που δημοσιεύθηκε για πρώτη φορά στις 12 Οκτωβρίου και έκτοτε επικαιροποιείται τακτικά.
Σύμφωνα με το ιταλικό πρακτορείο ειδήσεων ANSA, αξιωματούχοι της Ιταλίας από τους τομείς της κυβερνοασφάλειας και των υπηρεσιών πληροφοριών επρόκειτο να συναντηθούν το πρωί της Τρίτης, προκειμένου να συζητήσουν το περιστατικό.
Αντίστοιχες συσκέψεις πραγματοποιούνταν και στην Ευρωπαϊκή Επιτροπή. Ο εκπρόσωπος της Ευρωπαϊκής Επιτροπής, Τόμας Ρενιέ, απέφυγε να σχολιάσει ποιοι ενδέχεται να βρίσκονται πίσω από τις επιθέσεις, επισημαίνοντας ότι η διερεύνηση του ζητήματος αποτελεί αρμοδιότητα των εθνικών αρχών των 27 κρατών-μελών της Ευρωπαϊκής Ένωσης.
«Τα περιστατικά δεν είναι μεμονωμένα… Οι Ευρωπαίοι πρέπει να επιδείξουν συλλογική ανθεκτικότητα και να είναι προετοιμασμένοι για τέτοιου είδους κυβερνοπεριστατικά», κατέληξε ο Ρενιέ.
Πηγή: Pagenews.gr