Κυβερνοπόλεμος στα σούπερ μάρκετ: Χάκερ ανέβασαν τους καταψύκτες στους 55°C – Ποιος χτυπά την Ευρώπη;
 ΧΡΟΝΟΣ ΑΝΑΓΝΩΣΗΣ 11 '
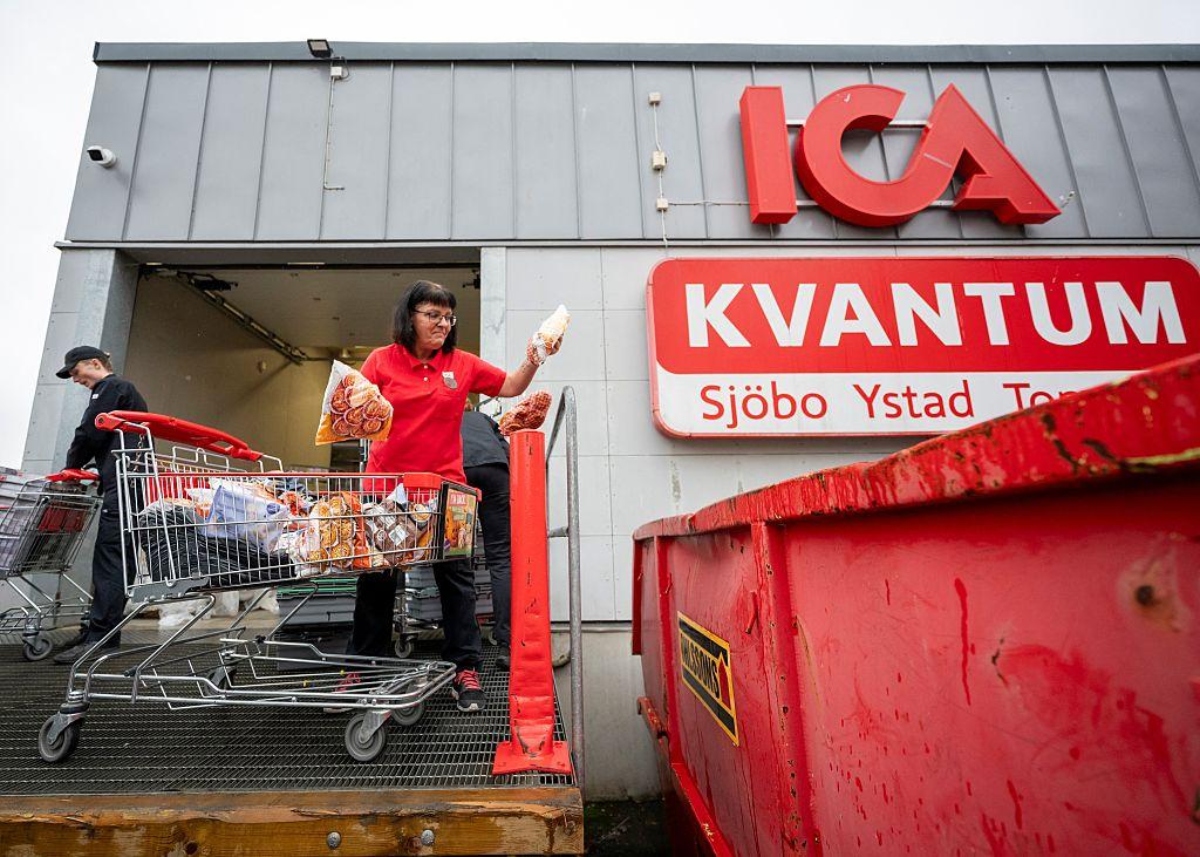
Πηγή Φωτογραφίας: AFP/Κυβερνοπόλεμος στα σούπερ μάρκετ: Χάκερ ανέβασαν τους καταψύκτες στους 55°C – Ποιος χτυπά την Ευρώπη;


Μια ασυνήθιστη μορφή κυβερνοεπίθεσης προκαλεί συναγερμό στην Ευρώπη, αποκαλύπτοντας πόσο ευάλωτες μπορεί να είναι ακόμη και οι καθημερινές λειτουργίες της εφοδιαστικής αλυσίδας τροφίμων.
Χάκερ κατάφεραν να αποκτήσουν πρόσβαση στα συστήματα ελέγχου ψύξης δεκάδων σούπερ μάρκετ και να αυξήσουν εξ αποστάσεως τις θερμοκρασίες ψυγείων και καταψυκτών, σε ορισμένες περιπτώσεις έως και τους 55 βαθμούς Κελσίου.
Το αποτέλεσμα ήταν η καταστροφή μεγάλων ποσοτήτων νωπών και κατεψυγμένων τροφίμων, η προσωρινή διακοπή πωλήσεων και η κινητοποίηση των ευρωπαϊκών αρχών κυβερνοασφάλειας.
Σύμφωνα με τους Financial Times, ο νέος κύκλος επιθέσεων της 2ας Νοεμβρίου 2026 επηρέασε σχεδόν 100 καταστήματα στη Σουηδία, τη Φινλανδία, την Ιρλανδία, το Βέλγιο, το Λουξεμβούργο και την Εσθονία.
Τα περιστατικά σημειώθηκαν λίγες εβδομάδες μετά από μια ακόμη μεγαλύτερη επιχείρηση, τον Οκτώβριο, όταν περίπου 700 σούπερ μάρκετ στη Γαλλία βρέθηκαν αντιμέτωπα με αντίστοιχες παρεμβάσεις στα συστήματα ψύξης.
Το γεγονός ότι οι επιθέσεις εκδηλώθηκαν σε πολλές χώρες, με παρόμοια χαρακτηριστικά και χωρίς μέχρι στιγμής ανάληψη ευθύνης, ενισχύει τις ανησυχίες για μια νέα μορφή ψηφιακού σαμποτάζ.
Από τη Γαλλία στη Βόρεια Ευρώπη – Το χρονικό των επιθέσεων
Η πρώτη μεγάλη προειδοποίηση ήρθε στις 12 Οκτωβρίου, όταν εκατοντάδες γαλλικά καταστήματα διαπίστωσαν ότι τα συστήματα ψύξης λειτουργούσαν σε εξαιρετικά υψηλές θερμοκρασίες.
Οι επιθέσεις επηρέασαν καταστήματα μεγάλων αλυσίδων, μεταξύ των οποίων οι Carrefour, Intermarché, Leclerc και Monoprix.
Σε πολλές περιπτώσεις, οι εργαζόμενοι αναγκάστηκαν να αποσύρουν μεγάλες ποσότητες κρέατος, γαλακτοκομικών και κατεψυγμένων προϊόντων, καθώς δεν μπορούσαν πλέον να εγγυηθούν την ασφάλειά τους.
Στις 2 Νοεμβρίου ακολούθησε νέο κύμα περιστατικών.
Στη Σουηδία επηρεάστηκαν καταστήματα των αλυσίδων ICA και Coop, ενώ προβλήματα καταγράφηκαν σε καταστήματα του ομίλου Ahold Delhaize στο Βέλγιο και στο Λουξεμβούργο.
Αντίστοιχες αναφορές προέκυψαν από την Ιρλανδία, τη Φινλανδία και την Εσθονία, ενώ περιστατικά διερευνήθηκαν και στην Ολλανδία.
Σε ορισμένα καταστήματα, οι θερμοκρασίες ανέβηκαν στους 50 βαθμούς Κελσίου ή και υψηλότερα.
Οι απώλειες τροφίμων από τους δύο κύκλους επιθέσεων εκτιμώνται σε εκατομμύρια ευρώ, αν και δεν έχει ανακοινωθεί πλήρης, ενοποιημένος απολογισμός.
Πώς κατάφεραν οι χάκερ να ελέγξουν τους καταψύκτες;
Το πιο ανησυχητικό στοιχείο της υπόθεσης είναι ότι οι επιθέσεις δεν απαιτούσαν απαραίτητα εξαιρετικά προηγμένη τεχνολογία.
Τα σύγχρονα εμπορικά συστήματα ψύξης διαθέτουν ψηφιακούς ελεγκτές, οι οποίοι επιτρέπουν την απομακρυσμένη παρακολούθηση και ρύθμιση της θερμοκρασίας.
Η δυνατότητα αυτή προσφέρει σημαντικά λειτουργικά πλεονεκτήματα.
Οι τεχνικοί μπορούν να εντοπίζουν βλάβες, να αλλάζουν ρυθμίσεις και να παρακολουθούν την απόδοση των εγκαταστάσεων χωρίς να βρίσκονται στο κατάστημα.
Ωστόσο, όταν οι συγκεκριμένοι ελεγκτές είναι προσβάσιμοι μέσω του δημόσιου διαδικτύου και δεν προστατεύονται επαρκώς, μπορούν να αποτελέσουν στόχο κυβερνοεπιθέσεων.
Στην περίπτωση των ευρωπαϊκών σούπερ μάρκετ, οι δράστες φέρονται να εκμεταλλεύτηκαν ήδη γνωστά κενά ασφαλείας.
Αφού απέκτησαν πρόσβαση στα συστήματα διαχείρισης, χρησιμοποίησαν τις ίδιες λειτουργίες που χρησιμοποιούν κανονικά οι τεχνικοί για να μεταβάλουν τις θερμοκρασίες και τους κύκλους απόψυξης.
Με αυτόν τον τρόπο, μια συνηθισμένη λειτουργία απομακρυσμένης συντήρησης μετατράπηκε σε μέσο πρόκλησης φυσικής ζημιάς.
Danfoss: Τα γνωστά κενά ασφαλείας και οι προειδοποιήσεις
Στο επίκεντρο των ερευνών βρέθηκαν συστήματα ελέγχου ψύξης της δανέζικης Danfoss, ενός από τους σημαντικούς προμηθευτές σχετικού εξοπλισμού στην Ευρώπη.
Η εταιρεία επιβεβαίωσε ότι ορισμένα συστήματά της είχαν παραβιαστεί και επανέλαβε τις συστάσεις της προς τους πελάτες για ενίσχυση της προστασίας.
Οι συστάσεις περιλαμβάνουν την αποσύνδεση των ελεγκτών από δημόσια προσβάσιμες διευθύνσεις διαδικτύου, την εγκατάσταση ενημερώσεων λογισμικού και τη χρήση κατάλληλων μηχανισμών δικτυακής ασφάλειας.
Το πρόβλημα, ωστόσο, δεν περιορίζεται σε έναν κατασκευαστή.
Σύμφωνα με έρευνες κυβερνοασφάλειας, αρκετά συστήματα βιομηχανικού ελέγχου παραμένουν συνδεδεμένα στο διαδίκτυο, ακόμη και όταν χρησιμοποιούν παλαιότερες εκδόσεις λογισμικού ή εξοπλισμό που δεν υποστηρίζεται πλέον.
Η κατάσταση επιδεινώνεται όταν η ευθύνη συντήρησης κατανέμεται μεταξύ του καταστήματος, της εταιρείας πληροφορικής και του εξωτερικού συνεργάτη που διαχειρίζεται τις ψυκτικές εγκαταστάσεις.
«Μπήκαν από την πίσω πόρτα» – Τι αποκάλυψε ο επικεφαλής της Sabcobel
Ο Stephan Moelans, διευθύνων σύμβουλος της βελγικής εταιρείας ψυκτικών εγκαταστάσεων Sabcobel, εξήγησε στους Financial Times ότι τα γνωστά κενά ασφαλείας είχαν ήδη κινητοποιήσει προμηθευτές και αλυσίδες σούπερ μάρκετ.
Ωστόσο, δεν είχαν προλάβει όλα τα καταστήματα να εφαρμόσουν τα απαραίτητα μέτρα.
Όπως ανέφερε, οι χάκερ αξιοποίησαν μια μη ασφαλή διαδρομή πρόσβασης στους ελεγκτές, προκειμένου να μεταβάλουν τις ρυθμίσεις των εγκαταστάσεων.
Περίπου 20 καταστήματα που χρησιμοποιούσαν εξοπλισμό της εταιρείας επηρεάστηκαν στον τελευταίο κύκλο επιθέσεων.
Ανάμεσά τους βρίσκονταν καταστήματα των Carrefour, Spar και Delhaize.
Αντίθετα, σύμφωνα με τον ίδιο, οι επιχειρήσεις που είχαν απομονώσει τα συστήματά τους από το δημόσιο διαδίκτυο ή χρησιμοποιούσαν ασφαλείς ιδιωτικές συνδέσεις δεν παρουσίασαν την ίδια ευπάθεια.
Η διαπίστωση αυτή δείχνει ότι η έκταση των επιθέσεων θα μπορούσε να είχε περιοριστεί με την έγκαιρη εφαρμογή βασικών μέτρων προστασίας.
Κυβερνοπόλεμος χωρίς κακόβουλο λογισμικό
Οι επιθέσεις στους καταψύκτες εντάσσονται σε μια κατηγορία απειλών που οι ειδικοί αποκαλούν επιθέσεις σε επιχειρησιακή τεχνολογία (Operational Technology – OT).
Πρόκειται για συστήματα που δεν διαχειρίζονται απλώς πληροφορίες, αλλά ελέγχουν φυσικές διαδικασίες.
Σε αυτή την κατηγορία περιλαμβάνονται βιομηχανικές εγκαταστάσεις, ενεργειακά δίκτυα, συστήματα ύδρευσης, αυτοματισμοί κτιρίων και υποδομές μεταφορών.
Η ιδιαιτερότητα είναι ότι μια ψηφιακή παραβίαση μπορεί να προκαλέσει άμεση υλική ζημιά.
Στην περίπτωση των σούπερ μάρκετ, οι χάκερ δεν χρειάστηκε να κλέψουν δεδομένα πελατών ή να ακινητοποιήσουν συστήματα πληρωμών.
Αρκούσε να επηρεάσουν τις συνθήκες συντήρησης των τροφίμων.
Η επίθεση αυτή αναδεικνύει έναν ιδιαίτερα επικίνδυνο συνδυασμό: σχετικά περιορισμένη τεχνική πολυπλοκότητα και δυνητικά πολύ μεγάλο οικονομικό αποτέλεσμα.
Ποιος βρίσκεται πίσω από τις επιθέσεις; Οι υποψίες για τη Ρωσία
Το μεγαλύτερο ερώτημα αφορά την ταυτότητα των δραστών.
Μέχρι τις 3 Νοεμβρίου, καμία ομάδα δεν είχε αναλάβει την ευθύνη για τα περιστατικά.
Οι ευρωπαϊκές αρχές δεν είχαν αποδώσει επισήμως τις επιθέσεις σε συγκεκριμένο κράτος ή οργάνωση.
Ωστόσο, ορισμένοι ειδικοί εξετάζουν το ενδεχόμενο να πρόκειται για επιχείρηση που συνδέεται με κρατικά συμφέροντα.
Ο Tom Hegel, ερευνητής κυβερνοαπειλών της SentinelOne, εκτιμά ότι τα περιστατικά ενδέχεται να σχετίζονται με παλαιότερες επιθέσεις σε ψυκτικές εγκαταστάσεις αμερικανικών στρατιωτικών βάσεων.
Σύμφωνα με την εκτίμησή του, οι ομοιότητες θα μπορούσαν να υποδεικνύουν κοινό δράστη, με πιθανή σύνδεση με τη Ρωσία.
Η υπόθεση αυτή, όμως, δεν έχει επιβεβαιωθεί από τις αρμόδιες αρχές.
Ο Hegel επισημαίνει ότι μια τέτοια επιχείρηση μπορεί να προκαλέσει δυσανάλογα μεγάλο οικονομικό και ψυχολογικό κόστος, χωρίς να απαιτεί σημαντικούς πόρους.
Το γεγονός ότι δεν υπήρξε αίτημα καταβολής λύτρων ενισχύει την εκτίμηση ορισμένων αναλυτών ότι το κίνητρο μπορεί να ήταν η πρόκληση ζημιάς και όχι το άμεσο οικονομικό όφελος.
Δεν αποκλείονται, πάντως, άλλες εξηγήσεις, όπως ενέργειες ανεξάρτητων χάκερ ή διαφορετικών ομάδων που αξιοποίησαν την ίδια ευπάθεια.
Η σύνδεση με τις αμερικανικές στρατιωτικές βάσεις
Ιδιαίτερο ενδιαφέρον παρουσιάζουν οι αναφορές για παρόμοια περιστατικά στις Ηνωμένες Πολιτείες.
Σύμφωνα με τις πληροφορίες που επικαλούνται διεθνή μέσα, ψυκτικές εγκαταστάσεις σε ορισμένες αμερικανικές στρατιωτικές βάσεις παρουσίασαν ύποπτες δυσλειτουργίες τον Αύγουστο.
Οι αρχές εξετάζουν εάν τα περιστατικά αποτελούσαν κυβερνοεπιθέσεις.
Η πιθανή σύνδεσή τους με τα γεγονότα στη Γαλλία και στις υπόλοιπες ευρωπαϊκές χώρες παραμένει υπό διερεύνηση.
Αν επιβεβαιωθεί κοινή προέλευση, θα προκύψει μια ευρύτερη εικόνα επιθέσεων σε εγκαταστάσεις συντήρησης τροφίμων.
Προς το παρόν, όμως, δεν υπάρχουν δημόσια επιβεβαιωμένα στοιχεία που να αποδεικνύουν ότι όλες οι επιθέσεις πραγματοποιήθηκαν από την ίδια ομάδα.
Η Ευρωπαϊκή Επιτροπή εξετάζει την ασφάλεια της εφοδιαστικής αλυσίδας
Οι επιθέσεις έχουν κινητοποιήσει και τις Βρυξέλλες.
Η Ευρωπαϊκή Επιτροπή εξετάζει το ζήτημα, καθώς η παραβίαση συστημάτων ψύξης αναδεικνύει νέους κινδύνους για την ασφάλεια της εφοδιαστικής αλυσίδας τροφίμων.
Ο Ευρωπαίος επίτροπος Γεωργίας και Τροφίμων, Christophe Hansen, αναμένεται να συζητήσει το θέμα με εκπροσώπους του ομίλου Ahold Delhaize.
Ο Hansen δήλωσε ότι θα συνεχίσει να παρακολουθεί στενά τις εξελίξεις, επιδιώκοντας ολοκληρωμένη εικόνα για τα σχέδια ετοιμότητας των επιχειρήσεων λιανικής απέναντι σε τέτοια περιστατικά.
Η ευρωπαϊκή ανησυχία δεν αφορά μόνο τις οικονομικές απώλειες.
Μια εκτεταμένη διακοπή λειτουργίας ψυκτικών εγκαταστάσεων μπορεί να επηρεάσει τη διαθεσιμότητα προϊόντων, να δημιουργήσει προβλήματα στη διανομή και να υπονομεύσει την εμπιστοσύνη των καταναλωτών.
Σχεδόν 13.000 εκτεθειμένα συστήματα ψύξης σε 99 χώρες
Η πραγματική έκταση του προβλήματος φαίνεται ακόμη μεγαλύτερη.
Έρευνα της εταιρείας κυβερνοασφάλειας Forescout, την οποία παρουσίασε το Euronews, εντόπισε 12.976 υπηρεσίες διαχείρισης ψυκτικών εγκαταστάσεων που ήταν προσβάσιμες μέσω διαδικτύου.
Οι υπηρεσίες αυτές αντιστοιχούσαν σε 6.017 διευθύνσεις IP σε 99 χώρες και περιοχές.
Η έρευνα διαπίστωσε επίσης ότι μεγάλο ποσοστό συστημάτων Danfoss χρησιμοποιούσε παλαιότερες εκδόσεις λογισμικού, χωρίς τις διαθέσιμες διορθώσεις για γνωστά κενά ασφαλείας.
Τα ευρήματα δεν σημαίνουν ότι όλα αυτά τα συστήματα έχουν παραβιαστεί.
Δείχνουν, όμως, πόσο μεγάλη είναι η δυνητική επιφάνεια επίθεσης.
Ανάλογοι ελεγκτές χρησιμοποιούνται όχι μόνο στα σούπερ μάρκετ, αλλά και σε μονάδες επεξεργασίας τροφίμων, αγροτικές εγκαταστάσεις, αποθήκες και νοσοκομειακές υποδομές.
Η τεχνητή νοημοσύνη μπορεί να κάνει τις επιθέσεις ευκολότερες
Ένας ακόμη παράγοντας ανησυχίας είναι η ανάπτυξη της τεχνητής νοημοσύνης.
Ο Robert Lee, διευθύνων σύμβουλος της εταιρείας κυβερνοασφάλειας Dragos, επισημαίνει ότι η ευρύτερη διάδοση εργαλείων AI μπορεί να διευκολύνει την πρόσβαση σε εξειδικευμένες τεχνικές γνώσεις.
Τα μεγάλα γλωσσικά μοντέλα και άλλα εργαλεία αυτοματοποίησης μπορούν να μειώσουν τα εμπόδια για δράστες που επιδιώκουν να εντοπίσουν ή να εκμεταλλευτούν αδυναμίες σε εξειδικευμένα βιομηχανικά συστήματα.
Αυτό δεν σημαίνει ότι έχει αποδειχθεί χρήση AI στις συγκεκριμένες επιθέσεις.
Σημαίνει, όμως, ότι οι ειδικοί θεωρούν πιθανή την αύξηση της κλίμακας και της ταχύτητας παρόμοιων ενεργειών στο μέλλον.
Ο συνδυασμός παλαιού εξοπλισμού, συνδεδεμένων συστημάτων και νέων δυνατοτήτων αυτοματοποίησης δημιουργεί μια διαφορετική εικόνα απειλών για επιχειρήσεις που μέχρι πρόσφατα δεν θεωρούσαν ότι βρίσκονται στο επίκεντρο του κυβερνοπολέμου.
Η Ελλάδα και ο κίνδυνος για τις υποδομές τροφίμων
Το ζήτημα αφορά και την Ελλάδα, όπου μεγάλες αλυσίδες λιανικής, επιχειρήσεις τροφίμων και εγκαταστάσεις αποθήκευσης χρησιμοποιούν αυτοματοποιημένα συστήματα ψύξης.
Η Forescout περιλαμβάνει την Ελλάδα μεταξύ των χωρών όπου η έκθεση τέτοιων συστημάτων στο διαδίκτυο αποτελεί αντικείμενο ανησυχίας.
Δεν υπάρχουν, ωστόσο, επιβεβαιωμένες πληροφορίες στο συγκεκριμένο ρεπορτάζ για αντίστοιχη επίθεση σε ελληνικό σούπερ μάρκετ.
Η ευρωπαϊκή εμπειρία αναδεικνύει την ανάγκη για καλύτερο έλεγχο της απομακρυσμένης πρόσβασης, συστηματικές ενημερώσεις ασφαλείας και σαφή κατανομή ευθυνών ανάμεσα στις επιχειρήσεις και στους τεχνικούς συνεργάτες τους.
Ιδιαίτερη σημασία έχει η απομόνωση των βιομηχανικών συστημάτων από το δημόσιο διαδίκτυο και η χρήση ασφαλών δικτύων για τη συντήρηση των εγκαταστάσεων.
Από τους καταψύκτες στις κρίσιμες υποδομές
Οι επιθέσεις στα ευρωπαϊκά σούπερ μάρκετ δείχνουν ότι ο ψηφιακός κίνδυνος δεν περιορίζεται πλέον στην υποκλοπή δεδομένων ή στην οικονομική απάτη.
Μπορεί να επηρεάσει άμεσα την παραγωγή, τη συντήρηση και τη διανομή βασικών αγαθών.
Ο Miguel De Bruycker, επικεφαλής του Κέντρου Κυβερνοασφάλειας του Βελγίου, προειδοποίησε ότι οι επιχειρήσεις πρέπει να αποφεύγουν την απευθείας σύνδεση βιομηχανικού εξοπλισμού στο ανοικτό διαδίκτυο.
Όπως εξήγησε, τα συστήματα αυτά πρέπει να λειτουργούν μέσα σε προστατευμένα δίκτυα, όπου η επικοινωνία περιορίζεται μόνο στους απαραίτητους χρήστες και υπηρεσίες.
Αναγνώρισε, πάντως, ότι η προστασία συνεπάγεται κόστος εγκατάστασης και συντήρησης, το οποίο δεν είναι εύκολο να καλύψουν όλες οι επιχειρήσεις.
Η προειδοποίησή του αποτυπώνει το μέγεθος της νέας απειλής:
«Σχεδόν όλοι είναι ευάλωτοι και μπορούν να πέσουν θύματα επίθεσης».
Πηγή: Pagenews.gr
Διαβάστε όλες τις τελευταίες Ειδήσεις από την Ελλάδα και τον Κόσμο