Κυβερνοεπίθεση στην Κομισιόν: Συναγερμός για προσωπικά δεδομένα – Στο στόχαστρο μισθοδοσία και ιατρικά έξοδα
 ΧΡΟΝΟΣ ΑΝΑΓΝΩΣΗΣ 8 '
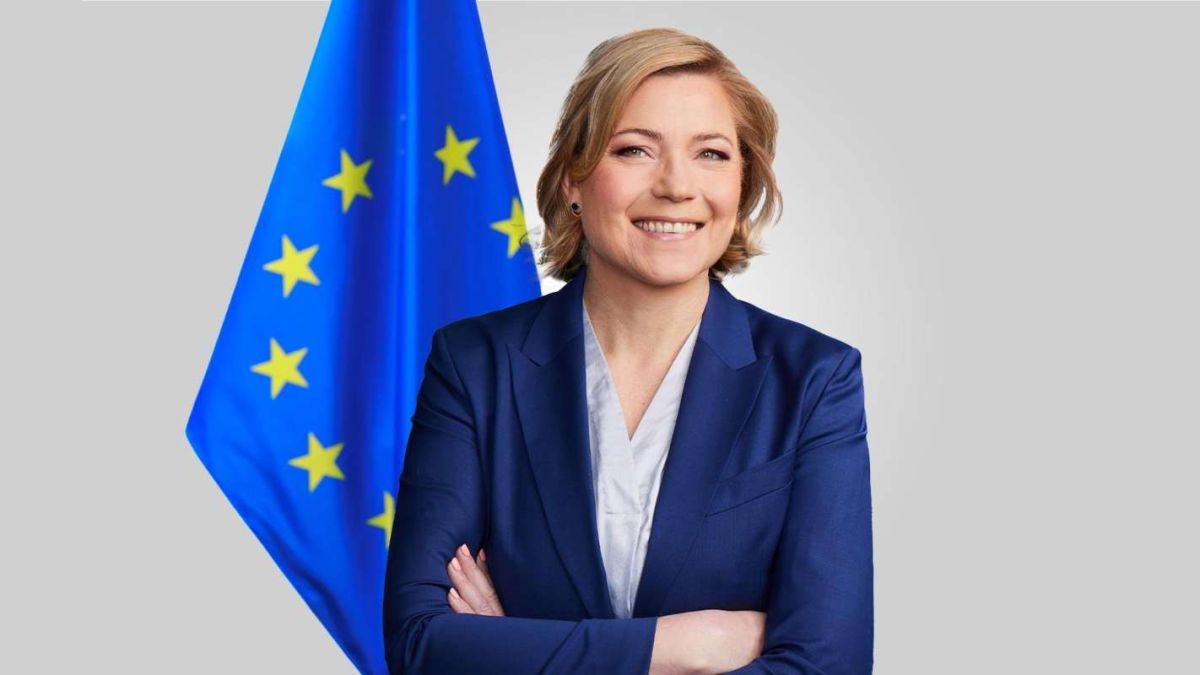
Πηγή Φωτογραφίας: AP Photo//Κυβερνοεπίθεση στην Κομισιόν: Συναγερμός για προσωπικά δεδομένα – Στο στόχαστρο μισθοδοσία και ιατρικά έξοδα


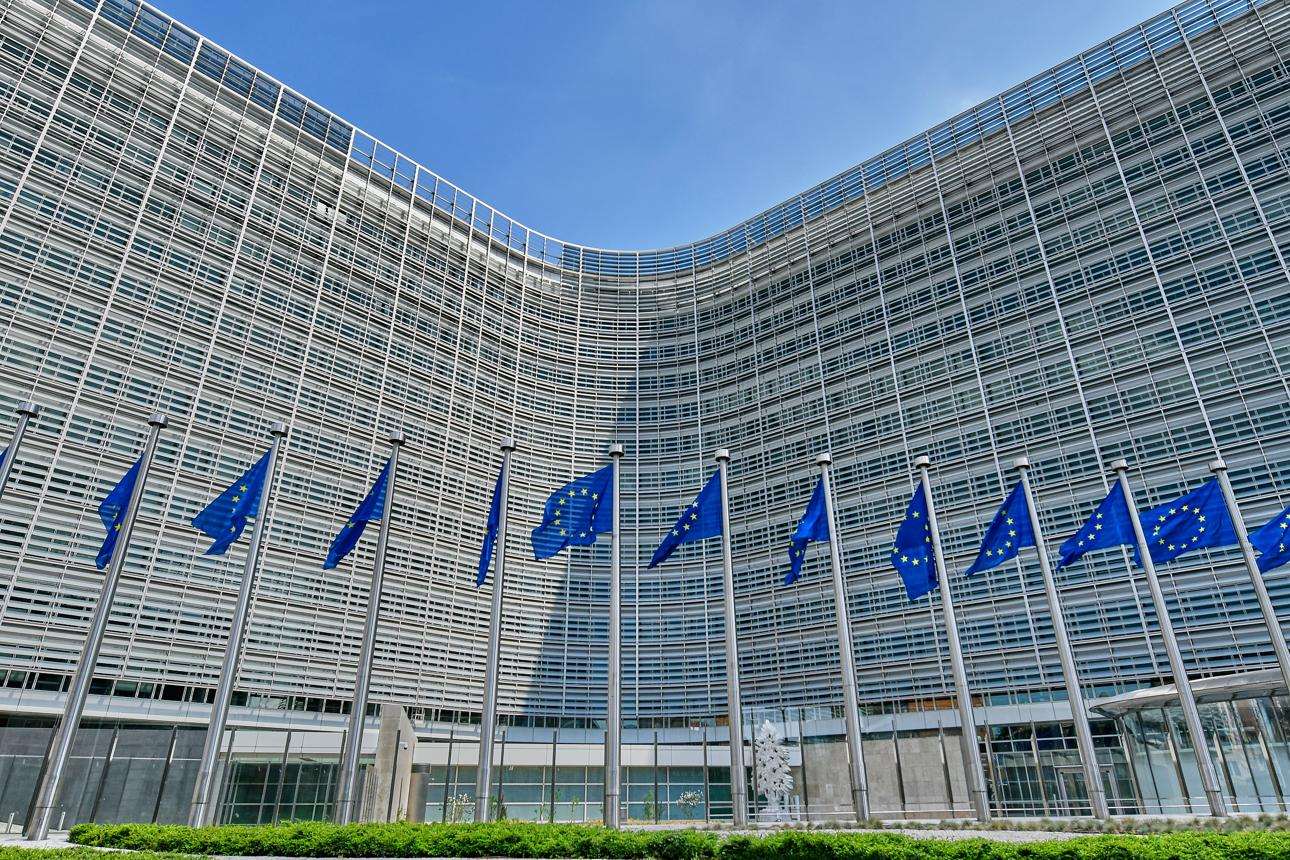
Συναγερμός έχει σημάνει στις υπηρεσίες κυβερνοασφάλειας της Ευρωπαϊκής Επιτροπής, έπειτα από κυβερνοεπίθεση που ενδέχεται να επηρέασε μεγάλο όγκο προσωπικών δεδομένων και προκάλεσε σοβαρές δυσλειτουργίες σε εσωτερικά πληροφοριακά συστήματα.
Σύμφωνα με πληροφορίες του Politico, τις οποίες αναμεταδίδει το Reuters, η επίθεση οδήγησε στην προσωρινή απενεργοποίηση υπηρεσιών που χρησιμοποιούνται από το προσωπικό της Κομισιόν, μεταξύ των οποίων συστήματα μισθοδοσίας, διαχείρισης χρόνου εργασίας και επιστροφής ιατρικών εξόδων.
Ορισμένα από τα συστήματα παρέμειναν εκτός λειτουργίας για περίπου δέκα ημέρες, γεγονός που αναδεικνύει τη σοβαρότητα του περιστατικού.
Παρά τις προσπάθειες περιορισμού της επίθεσης, οι ευρωπαϊκές υπηρεσίες δεν έχουν ακόμη ολοκληρώσει την αποτίμηση των συνεπειών.
Το μεγαλύτερο ερώτημα αφορά την πιθανή πρόσβαση των δραστών σε προσωπικά δεδομένα εργαζομένων, καθώς και το κατά πόσο ευαίσθητες πληροφορίες ενδέχεται να έχουν εκτεθεί.
Εκτός λειτουργίας μισθοδοσία, ωράρια και ιατρικές αποζημιώσεις
Η κυβερνοεπίθεση επηρέασε συστήματα που συνδέονται με την καθημερινή λειτουργία της Ευρωπαϊκής Επιτροπής.
Μεταξύ των υπηρεσιών που τέθηκαν προσωρινά εκτός λειτουργίας περιλαμβάνονται εφαρμογές ανθρώπινου δυναμικού για την πρόσβαση σε εκκαθαριστικά μισθοδοσίας και τη διαχείριση του χρόνου εργασίας.
Επηρεάστηκε επίσης σύστημα που χρησιμοποιείται για την επιστροφή ιατρικών εξόδων.
Η τελευταία αυτή κατηγορία προκαλεί ιδιαίτερη ανησυχία, καθώς εφαρμογές ιατρικών αποζημιώσεων ενδέχεται να επεξεργάζονται πληροφορίες αυξημένης ευαισθησίας.
Ωστόσο, δεν έχει επιβεβαιωθεί ότι συγκεκριμένα ιατρικά αρχεία ή άλλα ευαίσθητα δεδομένα υποκλάπηκαν.
Η διακοπή λειτουργίας ενός πληροφοριακού συστήματος δεν αποδεικνύει από μόνη της ότι τα δεδομένα που περιέχει έχουν διαρρεύσει.
Για τον λόγο αυτό, οι τεχνικές έρευνες είναι καθοριστικές προκειμένου να διαπιστωθεί εάν υπήρξε μη εξουσιοδοτημένη πρόσβαση, αντιγραφή πληροφοριών ή άλλη παραβίαση.
Η Κομισιόν εκτιμά ότι περιόρισε την επίθεση – Άγνωστο το μέγεθος της ζημιάς
Η Ευρωπαϊκή Επιτροπή εκτιμά ότι έχει καταφέρει να περιορίσει το μεγαλύτερο μέρος της κυβερνοεπίθεσης.
Ωστόσο, η πλήρης έκταση του περιστατικού παραμένει υπό διερεύνηση.
Εκπρόσωπος της Επιτροπής επιβεβαίωσε ότι ελήφθησαν τα απαραίτητα μέτρα για την αντιμετώπιση της κυβερνοεκστρατείας και ότι ενημερώθηκαν οι επηρεαζόμενοι.
Η ενημέρωση αυτή αποτελεί σημαντικό στοιχείο της διαχείρισης του περιστατικού.
Όταν υπάρχει πιθανότητα παραβίασης προσωπικών δεδομένων, η έγκαιρη ενημέρωση επιτρέπει στους ενδιαφερομένους να αξιολογήσουν πιθανούς κινδύνους και να λάβουν προληπτικά μέτρα.
Παράλληλα, οι αρμόδιες τεχνικές υπηρεσίες πρέπει να εξακριβώσουν τον τρόπο εισόδου των δραστών, τα συστήματα που επηρεάστηκαν και το ενδεχόμενο διατήρησης μη εξουσιοδοτημένης πρόσβασης.
Η Κομισιόν δεν έχει παρουσιάσει, σύμφωνα με τις διαθέσιμες πληροφορίες του δημοσιεύματος, οριστικό απολογισμό για τον αριθμό των προσώπων ή των αρχείων που ενδέχεται να επηρεάστηκαν.
Έκτακτη σύσκεψη της ανώτατης ομάδας διαχείρισης κρίσεων
Η σοβαρότητα του περιστατικού οδήγησε στη σύγκληση έκτακτης συνεδρίασης της ανώτατης εσωτερικής ομάδας διαχείρισης κρίσεων της Ευρωπαϊκής Επιτροπής.
Η κινητοποίηση σε αυτό το επίπεδο δείχνει ότι το συμβάν δεν αντιμετωπίστηκε ως μια απλή τεχνική δυσλειτουργία.
Η διαχείριση μιας κυβερνοεπίθεσης μεγάλης κλίμακας απαιτεί συντονισμό ανάμεσα στις υπηρεσίες πληροφορικής, στους υπευθύνους προστασίας δεδομένων, στη διοίκηση και στις αρμόδιες αρχές ασφάλειας.
Προτεραιότητα αποτελεί η απομόνωση των επηρεαζόμενων συστημάτων και η αποτροπή περαιτέρω πρόσβασης.
Στη συνέχεια ακολουθεί η τεχνική διερεύνηση, η ασφαλής αποκατάσταση των υπηρεσιών και η αξιολόγηση των συνεπειών.
Η προσωρινή απενεργοποίηση συστημάτων μπορεί να αποτελεί προληπτικό μέτρο, ακόμη και όταν δεν έχει διαπιστωθεί πλήρης παραβίαση των δεδομένων τους.
Η Χένα Βίρκουνεν ενημέρωσε τους Ευρωπαίους επιτρόπους
Στο επίκεντρο της διαχείρισης βρέθηκε και η Χένα Βίρκουνεν, αρμόδια για την τεχνολογική κυριαρχία, την ασφάλεια και τη δημοκρατία.
Σύμφωνα με το δημοσίευμα, η Ευρωπαία επίτροπος ενημέρωσε τους υπόλοιπους επιτρόπους για την κατάσταση.
Η εμπλοκή της αντανακλά την πολιτική σημασία της κυβερνοασφάλειας για τα ευρωπαϊκά θεσμικά όργανα.
Η Ευρωπαϊκή Επιτροπή διαχειρίζεται μεγάλο αριθμό πληροφοριακών συστημάτων, από διοικητικές εφαρμογές μέχρι πλατφόρμες που υποστηρίζουν την εφαρμογή ευρωπαϊκών πολιτικών.
Μια κυβερνοεπίθεση σε τέτοιο περιβάλλον μπορεί να προκαλέσει λειτουργικά προβλήματα, ακόμη και όταν δεν επηρεάζονται άμεσα κρίσιμες πολιτικές ή διαβαθμισμένες πληροφορίες.
Η αποκατάσταση της εμπιστοσύνης στα συστήματα απαιτεί επομένως τόσο τεχνικές ενέργειες όσο και σαφή θεσμική ενημέρωση.
Γιατί τα δεδομένα των εργαζομένων αποτελούν πολύτιμο στόχο
Οι επιθέσεις σε συστήματα ανθρώπινου δυναμικού παρουσιάζουν ιδιαίτερο ενδιαφέρον για τους κυβερνοεγκληματίες.
Τέτοιες πλατφόρμες μπορούν να περιλαμβάνουν στοιχεία ταυτότητας, υπηρεσιακές πληροφορίες, δεδομένα μισθοδοσίας και άλλα προσωπικά στοιχεία.
Εάν αποκτηθεί μη εξουσιοδοτημένη πρόσβαση, οι πληροφορίες αυτές μπορούν να χρησιμοποιηθούν για απάτες, πλαστοπροσωπία ή στοχευμένες απόπειρες ηλεκτρονικού ψαρέματος.
Σε έναν οργανισμό όπως η Ευρωπαϊκή Επιτροπή, τα στοιχεία προσωπικού μπορούν επίσης να έχουν ιδιαίτερη αξία για επιθέσεις κοινωνικής μηχανικής.
Ένας δράστης που γνωρίζει την υπηρεσιακή ιδιότητα ή τις εργασιακές διαδικασίες ενός υπαλλήλου μπορεί να δημιουργήσει περισσότερο πειστικά παραπλανητικά μηνύματα.
Αυτοί είναι γενικοί κίνδυνοι που συνδέονται με τέτοιου είδους περιστατικά.
Δεν έχει αποδειχθεί ότι χρησιμοποιήθηκαν οι συγκεκριμένες μέθοδοι στην επίθεση κατά της Κομισιόν.
Το κρίσιμο ζήτημα της προστασίας προσωπικών δεδομένων
Η πιθανότητα έκθεσης προσωπικών δεδομένων δημιουργεί και σημαντικές υποχρεώσεις για την Ευρωπαϊκή Επιτροπή.
Τα θεσμικά όργανα της Ευρωπαϊκής Ένωσης υπόκεινται σε ειδικό πλαίσιο προστασίας δεδομένων, με βασικό νομοθέτημα τον Κανονισμό (ΕΕ) 2018/1725.
Το πλαίσιο προβλέπει υποχρεώσεις για την ασφάλεια της επεξεργασίας, τη διαχείριση περιστατικών παραβίασης και, υπό συγκεκριμένες προϋποθέσεις, την ενημέρωση των αρμόδιων εποπτικών αρχών και των επηρεαζόμενων προσώπων.
Σημαντικό ρόλο διαδραματίζει ο Ευρωπαίος Επόπτης Προστασίας Δεδομένων.
Η ύπαρξη κυβερνοεπίθεσης δεν σημαίνει αυτομάτως ότι έχει σημειωθεί παραβίαση προσωπικών δεδομένων κατά τη νομική έννοια.
Η διαπίστωση αυτή εξαρτάται από τα πραγματικά ευρήματα της έρευνας.
Εφόσον επιβεβαιωθεί έκθεση δεδομένων, θα πρέπει να αξιολογηθούν η φύση των πληροφοριών, ο αριθμός των επηρεαζόμενων προσώπων και οι ενδεχόμενοι κίνδυνοι για τα δικαιώματά τους.
Η κυβερνοασφάλεια γίνεται ζήτημα θεσμικής ανθεκτικότητας
Το περιστατικό αναδεικνύει μια ευρύτερη πρόκληση για την Ευρωπαϊκή Ένωση.
Οι κυβερνοεπιθέσεις δεν περιορίζονται πλέον σε τραπεζικούς οργανισμούς, επιχειρήσεις ή κρίσιμες υποδομές.
Στο στόχαστρο μπορούν να βρεθούν και οι διοικητικές λειτουργίες μεγάλων δημόσιων οργανισμών.
Η προσωρινή διακοπή συστημάτων μισθοδοσίας ή διαχείρισης προσωπικού μπορεί να δημιουργήσει σημαντικά προβλήματα χωρίς να χρειάζεται να επηρεαστούν συστήματα εθνικής ασφάλειας.
Αυτό καθιστά αναγκαία τη συνεχή ενίσχυση της προστασίας των εσωτερικών πληροφοριακών υποδομών.
Η Ευρωπαϊκή Ένωση έχει αναπτύξει τα τελευταία χρόνια ένα ευρύτερο πλαίσιο κυβερνοασφάλειας, με έμφαση στην πρόληψη, την ανθεκτικότητα και την αντιμετώπιση περιστατικών.
Ωστόσο, η εφαρμογή τεχνικών μέτρων δεν μπορεί να εξαλείψει πλήρως τον κίνδυνο.
Οι επιτιθέμενοι αναζητούν διαρκώς αδυναμίες σε λογισμικό, διαδικασίες πρόσβασης και ανθρώπινες συμπεριφορές.
Τα αναπάντητα ερωτήματα για την επίθεση
Παρά την κινητοποίηση της Κομισιόν, παραμένουν σημαντικά ερωτήματα.
Δεν έχει διευκρινιστεί δημοσίως ποιος βρίσκεται πίσω από την επίθεση.
Δεν έχει επίσης αποσαφηνιστεί εάν πρόκειται για εγκληματική δραστηριότητα με οικονομικό κίνητρο, για επιχείρηση κατασκοπείας ή για άλλη μορφή κυβερνοεπίθεσης.
Ούτε έχει επιβεβαιωθεί η ακριβής ποσότητα των δεδομένων που ενδέχεται να επηρεάστηκαν.
Αυτές οι πληροφορίες είναι κρίσιμες για την τελική αξιολόγηση του περιστατικού.
Η απόδοση ευθύνης σε συγκεκριμένη χώρα ή ομάδα χωρίς τεχνικά στοιχεία θα ήταν πρόωρη.
Εξίσου σημαντικό είναι να διαπιστωθεί εάν η επίθεση περιορίστηκε στα εσωτερικά διοικητικά συστήματα ή εάν εντοπίστηκαν ενδείξεις πρόσβασης σε άλλες υπηρεσίες.
Το μεγάλο στοίχημα για τις Βρυξέλλες
Η κυβερνοεπίθεση κατά της Ευρωπαϊκής Επιτροπής φέρνει στο προσκήνιο την ανάγκη προστασίας των ίδιων των ευρωπαϊκών θεσμών.
Η Κομισιόν διαμορφώνει πολιτικές για την ψηφιακή ασφάλεια, την προστασία προσωπικών δεδομένων και την τεχνολογική ανθεκτικότητα.
Ταυτόχρονα, όμως, αποτελεί και η ίδια έναν μεγάλο οργανισμό που εξαρτάται από σύνθετα ψηφιακά συστήματα.
Η αποτελεσματική αντιμετώπιση του περιστατικού θα κριθεί από την ασφαλή αποκατάσταση των υπηρεσιών, την ολοκλήρωση της έρευνας και τη σαφή ενημέρωση όσων ενδέχεται να επηρεάστηκαν.
Η Κομισιόν εκτιμά ότι έχει περιορίσει την κυβερνοεπίθεση. Αυτό που μένει να αποδειχθεί είναι εάν κατάφερε να προστατεύσει πλήρως τα δεδομένα των εργαζομένων της και να αποτρέψει μακροπρόθεσμες συνέπειες.
Σε μια περίοδο κατά την οποία η κυβερνοασφάλεια αποτελεί κεντρική προτεραιότητα της ευρωπαϊκής πολιτικής, το περιστατικό υπενθυμίζει ότι ακόμη και οι θεσμοί που θεσπίζουν τους κανόνες ψηφιακής προστασίας μπορούν να βρεθούν αντιμέτωποι με σοβαρές απειλές.
Πηγή: pagenews.gr
Διαβάστε όλες τις τελευταίες Ειδήσεις από την Ελλάδα και τον Κόσμο