«Κατάσκοποι» στις Βρυξέλλες:Η ΕΕ εκπαιδεύει αξιωματούχους να αναγνωρίζουν παγίδες & μυστικές επιχειρήσεις
 ΧΡΟΝΟΣ ΑΝΑΓΝΩΣΗΣ 8 '
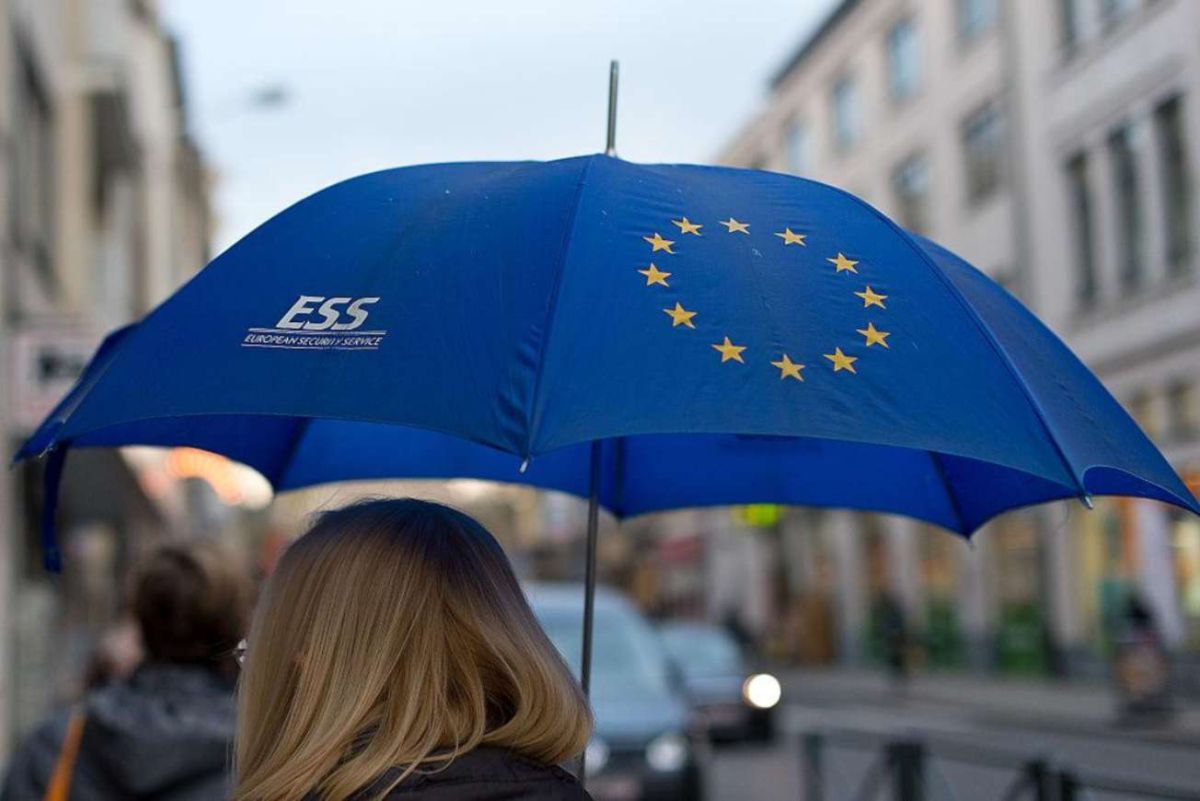
Πηγή Φωτογραφίας: AP Photo//«Κατάσκοποι» μέσα στις Βρυξέλλες: Η ΕΕ εκπαιδεύει αξιωματούχους να αναγνωρίζουν παγίδες και μυστικές επιχειρήσεις


Ένα πεταμένο χαρτί στον κάδο απορριμμάτων, μια φαινομενικά αθώα διαδικτυακή αναζήτηση ή μια ασυνήθιστα φιλική γνωριμία μπορεί να αποδειχθούν πολύτιμα εργαλεία για μια υπηρεσία πληροφοριών που επιδιώκει να αποκτήσει πρόσβαση σε ευρωπαϊκά μυστικά.
Αυτό ακριβώς επιχειρούν να κατανοήσουν οι αξιωματούχοι της Ευρωπαϊκής Επιτροπής και του Ευρωπαϊκού Κοινοβουλίου, οι οποίοι συμμετέχουν σε ειδικά προγράμματα εκπαίδευσης για την αναγνώριση και αντιμετώπιση κατασκοπευτικών απειλών.
Σύμφωνα με αποκαλυπτικό ρεπορτάζ του POLITICO, στις Βρυξέλλες εφαρμόζονται ασκήσεις προσομοίωσης που μετατρέπουν προσωρινά τους ίδιους τους υπαλλήλους σε υποτιθέμενους κατασκόπους.
Στόχος δεν είναι να μάθουν να διεξάγουν επιχειρήσεις πληροφοριών, αλλά να διαπιστώσουν πόσο εύκολα ένας τρίτος μπορεί να συγκεντρώσει ευαίσθητα δεδομένα από καθημερινές συνήθειες, προσωπικές πληροφορίες και ανεπαρκώς προστατευμένους χώρους εργασίας.
Η πρωτοβουλία αποκτά ιδιαίτερη σημασία σε μια περίοδο κατά την οποία η κατασκοπεία, οι κυβερνοεπιθέσεις και οι επιχειρήσεις ξένης επιρροής αντιμετωπίζονται ως σημαντικές προκλήσεις για την ευρωπαϊκή ασφάλεια.
Το μυστικό «Cyber Escape Game»: Γίνε κατάσκοπος για 45 λεπτά
Μία από τις πιο ασυνήθιστες ασκήσεις φέρει την ονομασία Cyber Escape Game.
Πρόκειται για ένα διαδραστικό πρόγραμμα διάρκειας περίπου 45 λεπτών, στο οποίο ομάδες έως πέντε υπαλλήλων αναλαμβάνουν να εντοπίσουν πληροφορίες για έναν υποθετικό στόχο.
Οι συμμετέχοντες εισέρχονται σε έναν ειδικά διαμορφωμένο χώρο γραφείου και αναζητούν στοιχεία που θα μπορούσαν να αξιοποιηθούν για την αποκάλυψη προσωπικών ή υπηρεσιακών δεδομένων.
Μικρά σημειώματα, έγγραφα, πληροφορίες από το διαδίκτυο και αντικείμενα καθημερινής χρήσης αποτελούν μέρος της εκπαιδευτικής διαδικασίας.
Το πρόγραμμα σχεδιάστηκε από τη διεύθυνση κυβερνοασφάλειας της Γενικής Διεύθυνσης Πληροφορικής της Ευρωπαϊκής Επιτροπής (DG DIGIT).
Σύμφωνα με το POLITICO, είναι διαθέσιμο σε μόνιμους υπαλλήλους, προσωρινό προσωπικό και ασκούμενους.
Το γεγονός ότι η εκπαίδευση επεκτείνεται ακόμη και στους ασκούμενους αποτυπώνει μια βασική αρχή της σύγχρονης ασφάλειας πληροφοριών: η προστασία ενός οργανισμού εξαρτάται από τη συμπεριφορά όλων όσοι έχουν πρόσβαση στους χώρους και στα συστήματά του.
«Δεν φαντάζεσαι πόσα μπορείς να μάθεις από έναν κάδο απορριμμάτων»
Αξιωματούχος του Ευρωπαϊκού Κοινοβουλίου που συμμετείχε σε αντίστοιχη άσκηση περιέγραψε στο POLITICO τη λογική της εκπαίδευσης.
«Μας ζητήθηκε να αναζητήσουμε πληροφορίες σε ένα γραφείο», ανέφερε.
Και εξήγησε:
«Ο στόχος ήταν να συνειδητοποιήσουμε πόσα μπορούμε να ανακαλύψουμε συνδυάζοντας πληροφορίες από το διαδίκτυο με στοιχεία που βρίσκονται σε ένα γραφείο ή σε έναν κάδο απορριμμάτων».
Η άσκηση αναδεικνύει έναν κίνδυνο που συχνά υποτιμάται.
Η διαρροή πληροφοριών δεν απαιτεί πάντοτε την παραβίαση ενός προηγμένου πληροφοριακού συστήματος.
Μπορεί να ξεκινήσει από ένα απρόσεκτα εγκαταλελειμμένο έγγραφο, μια σημείωση που δεν καταστράφηκε σωστά ή πληροφορίες που δημοσιοποιούνται χωρίς να έχει αξιολογηθεί η ευαισθησία τους.
Οι υπηρεσίες ασφάλειας επιχειρούν να δείξουν στους εργαζομένους πώς φαινομενικά ασύνδετα δεδομένα μπορούν να αποκτήσουν μεγαλύτερη αξία όταν συνδυάζονται.
Κρυφά μικρόφωνα και ύποπτα αντικείμενα στα γραφεία
Η εκπαίδευση δεν περιορίζεται στη διαχείριση εγγράφων και ψηφιακών πληροφοριών.
Σύμφωνα με τις μαρτυρίες που επικαλείται το POLITICO, σε άλλη άσκηση οι συμμετέχοντες καλούνται να αναγνωρίσουν αντικείμενα μέσα σε έναν χώρο εργασίας τα οποία θα μπορούσαν να χρησιμοποιηθούν για παρακολούθηση.
Η διαδικασία αποσκοπεί στην εξοικείωση του προσωπικού με κινδύνους φυσικής ασφάλειας.
Οι εκπαιδευόμενοι μαθαίνουν να αντιμετωπίζουν με μεγαλύτερη προσοχή ασυνήθιστες καταστάσεις, αντικείμενα ή συμπεριφορές που ενδέχεται να συνδέονται με προσπάθειες συλλογής πληροφοριών.
Η προσέγγιση αυτή αντικατοπτρίζει τη μεταβολή της αντίληψης για την κυβερνοασφάλεια.
Η προστασία των ευρωπαϊκών θεσμών δεν αφορά μόνο τους υπολογιστές και τα δίκτυα, αλλά και τους φυσικούς χώρους, τις προσωπικές επαφές και την καθημερινή συμπεριφορά του προσωπικού.
Οι «ερωτικές παγίδες» και οι ύποπτα φιλικές γνωριμίες
Ιδιαίτερο ενδιαφέρον παρουσιάζουν οι οδηγίες που έχουν δοθεί στους υπαλλήλους του Ευρωπαϊκού Κοινοβουλίου σχετικά με την προσωπική τους ασφάλεια.
Η Γενική Διεύθυνση Ασφάλειας του Κοινοβουλίου έχει προειδοποιήσει για περιπτώσεις στις οποίες προσωπικές ή ερωτικές σχέσεις μπορούν να αξιοποιηθούν ως μέσα χειραγώγησης ή εκβιασμού.
Πρόκειται για τη γνωστή στις υπηρεσίες πληροφοριών πρακτική της «honey trap», δηλαδή της παγίδευσης ενός προσώπου μέσω προσωπικής προσέγγισης.
Οι σχετικές ενημερώσεις καλούν τους αξιωματούχους να είναι προσεκτικοί απέναντι σε άτομα που εμφανίζονται υπερβολικά φιλικά ή επιδεικνύουν ασυνήθιστο ενδιαφέρον για το επαγγελματικό τους αντικείμενο.
Αυτό δεν σημαίνει ότι κάθε προσωπική γνωριμία αποτελεί απειλή.
Οι υπηρεσίες ασφαλείας επιδιώκουν να ενισχύσουν την ικανότητα αναγνώρισης ύποπτων συμπεριφορών, ιδίως όταν αυτές συνδυάζονται με προσπάθειες απόκτησης εμπιστευτικών πληροφοριών.
Οι ξένες υπηρεσίες πληροφοριών στο μικροσκόπιο
Η ενίσχυση της αντικατασκοπευτικής εκπαίδευσης συνδέεται με τις ανησυχίες για τη δραστηριότητα ξένων υπηρεσιών πληροφοριών στο ευρωπαϊκό θεσμικό περιβάλλον.
Οι Βρυξέλλες αποτελούν ιδιαίτερα σημαντικό στόχο συλλογής πληροφοριών, καθώς εκεί λαμβάνονται αποφάσεις που επηρεάζουν την εξωτερική πολιτική, την άμυνα, την ενέργεια, τις εμπορικές σχέσεις και την τεχνολογική στρατηγική της Ευρωπαϊκής Ένωσης.
Η παρουσία ευρωπαϊκών θεσμών, διπλωματικών αποστολών, διεθνών οργανισμών και εταιρικών εκπροσώπων δημιουργεί ένα σύνθετο περιβάλλον στο οποίο κυκλοφορεί μεγάλος όγκος ευαίσθητων πληροφοριών.
Τα τελευταία χρόνια, ευρωπαϊκές κυβερνήσεις και υπηρεσίες ασφαλείας έχουν εκφράσει ανησυχίες για προσπάθειες ξένης διείσδυσης και στρατολόγησης πληροφοριοδοτών.
Στο επίκεντρο σχετικών ευρωπαϊκών συζητήσεων έχουν βρεθεί, μεταξύ άλλων, υποθέσεις που συνδέονται με ρωσικές και κινεζικές υπηρεσίες πληροφοριών, καθώς και καταγγελίες για δραστηριότητες ουγγρικών υπηρεσιών.
Οι διαφορετικές αυτές υποθέσεις δεν πρέπει να συγχέονται μεταξύ τους ούτε να αντιμετωπίζονται ως αποδεδειγμένα στοιχεία μιας ενιαίας επιχείρησης.
Αποτυπώνουν, ωστόσο, το ευρύτερο περιβάλλον ασφάλειας μέσα στο οποίο ενισχύεται η εκπαίδευση των ευρωπαϊκών αξιωματούχων.
Η βελγική αντικατασκοπεία εκπαιδεύει ευρωβουλευτές
Πέρα από τις εσωτερικές ασκήσεις της Ευρωπαϊκής Επιτροπής, εθνικές υπηρεσίες πληροφοριών συμμετέχουν σε ενημερώσεις ευρωπαϊκών αξιωματούχων.
Μεταξύ αυτών βρίσκεται η Κρατική Υπηρεσία Ασφαλείας του Βελγίου, η οποία πραγματοποιεί ενημερώσεις για κινδύνους κατασκοπείας.
Οι ενημερώσεις απευθύνονται, μεταξύ άλλων, σε μέλη του Ευρωπαϊκού Κοινοβουλίου και στελέχη ευρωπαϊκών θεσμών.
Σκοπός είναι η αναγνώριση πιθανών προσπαθειών προσέγγισης από ξένες υπηρεσίες πληροφοριών και η καλύτερη προστασία προσωπικών και υπηρεσιακών δεδομένων.
Το ενδιαφέρον των βελγικών αρχών είναι εύλογο, καθώς το Βέλγιο φιλοξενεί σημαντικούς ευρωπαϊκούς και διατλαντικούς οργανισμούς.
Η ασφάλεια των θεσμών αυτών δεν αποτελεί αποκλειστικά εθνική υπόθεση, αλλά συνδέεται άμεσα με τη λειτουργία της Ευρωπαϊκής Ένωσης και του ΝΑΤΟ.
Από την κυβερνοασφάλεια στη γεωπολιτική ασφάλεια
Η εκπαίδευση αντικατασκοπείας αποτελεί μέρος μιας ευρύτερης αλλαγής στον τρόπο με τον οποίο οι ευρωπαϊκοί θεσμοί αντιλαμβάνονται την προστασία των πληροφοριών.
Η παραδοσιακή διάκριση ανάμεσα στη φυσική ασφάλεια, την κυβερνοασφάλεια και την προστασία από ξένες υπηρεσίες πληροφοριών γίνεται ολοένα λιγότερο σαφής.
Μια απόπειρα συλλογής πληροφοριών μπορεί να αξιοποιεί ταυτόχρονα ψηφιακά δεδομένα, ανθρώπινες επαφές και φυσική πρόσβαση σε χώρους εργασίας.
Αντίστοιχα, η προστασία απαιτεί συνδυασμό τεχνολογικών συστημάτων, οργανωτικών διαδικασιών και εκπαίδευσης προσωπικού.
Το στοιχείο αυτό αποκτά ιδιαίτερη βαρύτητα σε μια περίοδο κατά την οποία η Ευρωπαϊκή Ένωση διαχειρίζεται κρίσιμες διαπραγματεύσεις για την Ουκρανία, τις σχέσεις με τη Ρωσία, τις τεχνολογικές εξαγωγές και την οικονομική ασφάλεια.
Οι πληροφορίες που διακινούνται στους ευρωπαϊκούς θεσμούς μπορούν να έχουν σημαντική διπλωματική, στρατηγική και οικονομική αξία.
Η νέα πραγματικότητα των Βρυξελλών: Κάθε υπάλληλος μέρος της άμυνας
Το πρόγραμμα εκπαίδευσης που αποκαλύπτει το POLITICO δεν παρουσιάζεται ως μια πρωτοβουλία που δημιουργήθηκε τις τελευταίες ημέρες.
Οι συγκεκριμένες ασκήσεις προϋπήρχαν, αλλά η ύπαρξη και οι λεπτομέρειές τους δεν είχαν δημοσιοποιηθεί ευρέως.
Η σημασία της αποκάλυψης βρίσκεται κυρίως στο ότι αναδεικνύει πόσο συστηματικά οι ευρωπαϊκοί θεσμοί επιχειρούν πλέον να ενσωματώσουν την αντικατασκοπευτική εγρήγορση στην καθημερινή λειτουργία τους.
Από τους ανώτερους αξιωματούχους μέχρι τους ασκούμενους, η ασφάλεια αντιμετωπίζεται ως συλλογική ευθύνη.
Το σημαντικότερο δίδαγμα των ασκήσεων είναι ότι μια ευαίσθητη πληροφορία δεν κινδυνεύει μόνο από έναν εξελιγμένο χάκερ ή έναν επαγγελματία πράκτορα. Μπορεί να εκτεθεί εξαιτίας μιας συνηθισμένης ανθρώπινης απροσεξίας.
Και αυτό εξηγεί γιατί στις Βρυξέλλες οι υπάλληλοι εκπαιδεύονται πλέον να σκέφτονται για λίγο σαν κατάσκοποι, προκειμένου να μπορούν να προστατεύονται καλύτερα από πραγματικές επιχειρήσεις κατασκοπείας.
Πηγή: pagenews.gr
Διαβάστε όλες τις τελευταίες Ειδήσεις από την Ελλάδα και τον Κόσμο