Ψηφιακό σαμποτάζ στη Γαλλία: Χάκερ έβαλαν στους 110°C ψυγεία τράπεζας αίματος – Συναγερμός για την υγεία
 ΧΡΟΝΟΣ ΑΝΑΓΝΩΣΗΣ 7 '
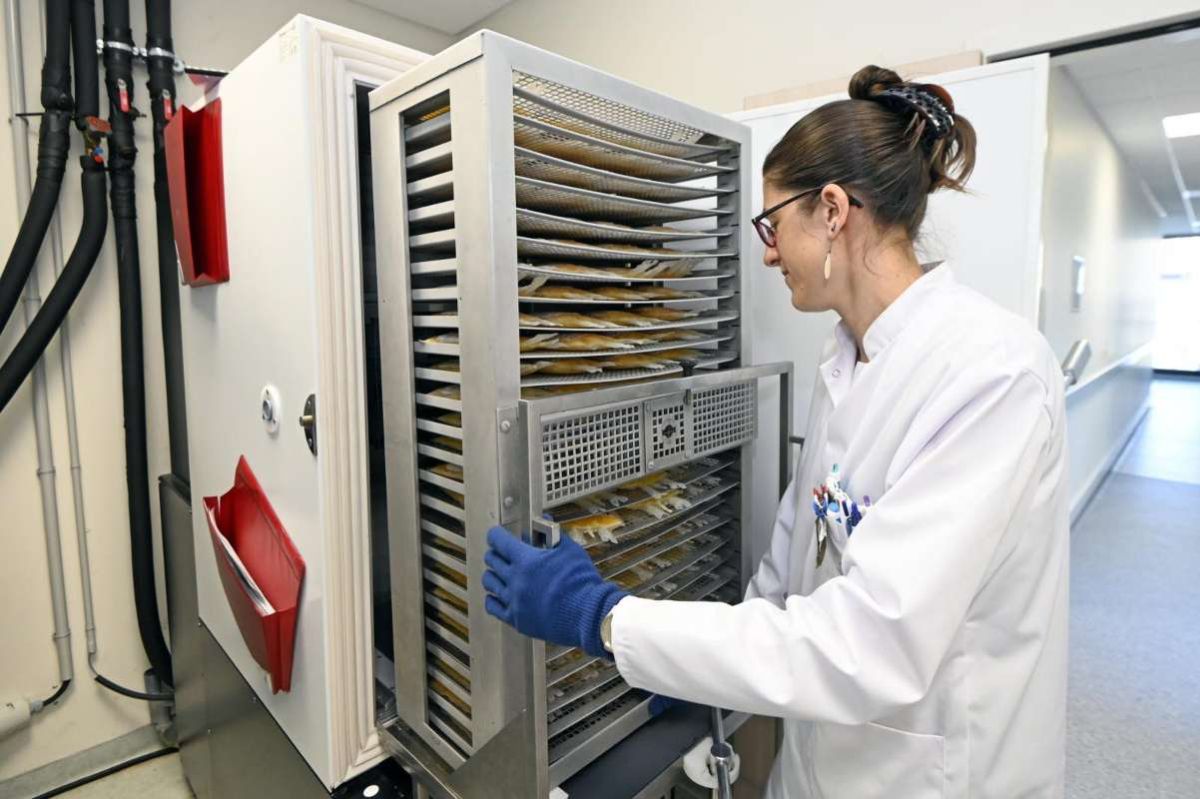
Πηγή Φωτογραφίας: Φωτογραφία αρχείου από εγκατάσταση EFS. Πρωτότυπη δημοσίευση Le Parisien


Μια κυβερνοεπίθεση που δεν είχε στόχο την υποκλοπή δεδομένων, αλλά τη χειραγώγηση πραγματικών εγκαταστάσεων υγειονομικής σημασίας, αποκαλύφθηκε στη Γαλλία, προκαλώντας ανησυχία για την ασφάλεια των συνδεδεμένων συστημάτων ψύξης.
Άγνωστοι δράστες φέρονται να απέκτησαν πρόσβαση στις ρυθμίσεις ψυκτικών μονάδων που χρησιμοποιούνται από το Γαλλικό Ίδρυμα Αίματος (Établissement français du sang – EFS) και να προγραμμάτισαν τη θερμοκρασία τους στους 110 βαθμούς Κελσίου, ενώ υπό κανονικές συνθήκες οι εγκαταστάσεις λειτουργούν στους -30 βαθμούς.
Το περιστατικό σημειώθηκε τη νύχτα της Κυριακής προς τη Δευτέρα, 1 προς 2 Νοεμβρίου 2026, σύμφωνα με πληροφορίες που δημοσίευσε η γαλλική σατιρική και ερευνητική εφημερίδα Le Canard enchaîné και μετέδωσε το πρακτορείο Anadolu.
Η απόπειρα έγινε αντιληπτή από τεχνικό επιφυλακής, ο οποίος εντόπισε την ασυνήθιστη αύξηση της θερμοκρασίας και κινητοποιήθηκε πριν προκύψουν λειτουργικές συνέπειες, σύμφωνα με το γαλλικό υπουργείο Υγείας.
Από τους -30°C στους 110°C: Τι ακριβώς συνέβη
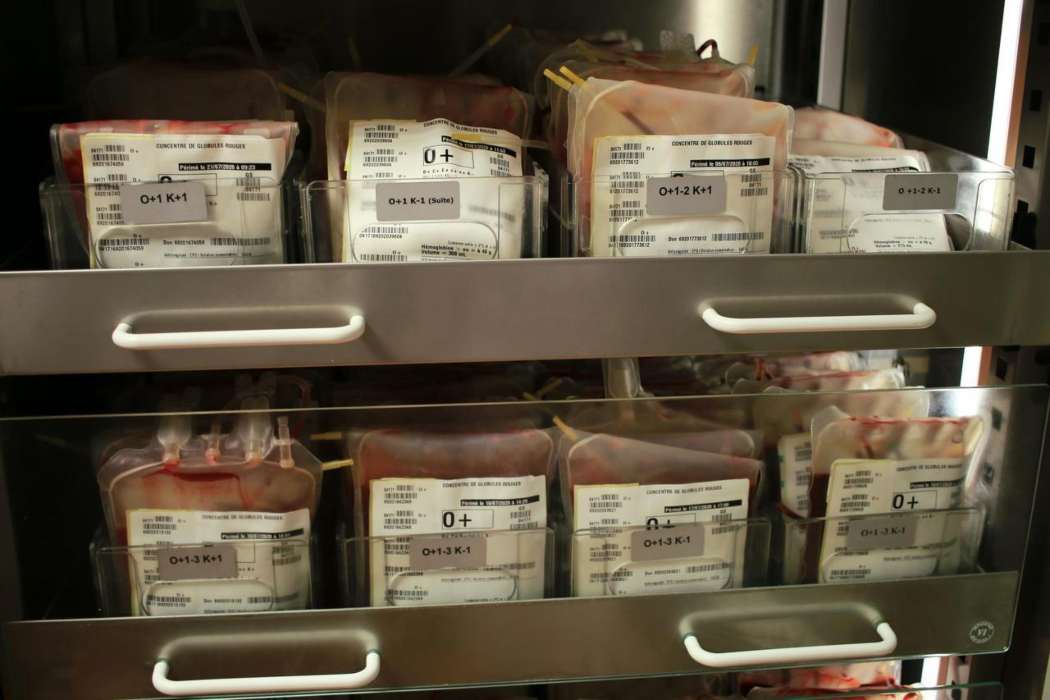
Στο επίκεντρο της επίθεσης βρέθηκαν ψυκτικές εγκαταστάσεις που χρησιμοποιούνται για την αποθήκευση δειγμάτων αίματος αιμοδοτών.
Οι μονάδες αυτές έχουν σχεδιαστεί να διατηρούν ιδιαίτερα χαμηλές θερμοκρασίες, ώστε να εξασφαλίζεται η κατάλληλη συντήρηση των δειγμάτων για τις προβλεπόμενες εργαστηριακές και υγειονομικές διαδικασίες.
Σύμφωνα με τις διαθέσιμες πληροφορίες, οι χάκερ δεν χρειάστηκε να αποκτήσουν φυσική πρόσβαση στους θαλάμους. Φέρονται να επενέβησαν στα ψηφιακά συστήματα ελέγχου, μεταβάλλοντας τη ρυθμισμένη θερμοκρασία.
Η διαφορά ανάμεσα στην κανονική ρύθμιση των -30°C και στην κακόβουλη εντολή των 110°C φτάνει τους 140 βαθμούς Κελσίου.
Αυτό, ωστόσο, δεν σημαίνει ότι οι ψυκτικοί θάλαμοι ή τα δείγματα έφτασαν πράγματι τους 110°C. Τα δημοσιεύματα αναφέρουν αλλαγή της επιθυμητής θερμοκρασίας λειτουργίας και εντοπισμό της ανόδου της πραγματικής θερμοκρασίας, χωρίς να προσδιορίζουν το ανώτατο επίπεδο που καταγράφηκε.
Η διάκριση έχει σημασία, καθώς η πραγματική θερμοκρασία και η διάρκεια της έκθεσης καθορίζουν τον κίνδυνο αλλοίωσης των αποθηκευμένων δειγμάτων.
Η Coolworld και οι εγκαταστάσεις της γαλλικής αιμοδοσίας
Σύμφωνα με το αρχικό γαλλικό δημοσίευμα, η κυβερνοεπίθεση στόχευσε την εταιρεία Coolworld, η οποία είναι υπεύθυνη για τη συντήρηση ψυκτικών κοντέινερ που χρησιμοποιεί το EFS.
Μεταξύ των περιοχών που αναφέρονται βρίσκεται η Βουργουνδία–Φρανς-Κοντέ, στην ανατολική Γαλλία.
Το Γαλλικό Ίδρυμα Αίματος αποτελεί βασικό φορέα του συστήματος αιμοδοσίας της χώρας και διαχειρίζεται κρίσιμες διαδικασίες που σχετίζονται με τη συλλογή, την επεξεργασία και τη διαθεσιμότητα αίματος.
Το EFS διευκρίνισε αρχικά ότι τα δείγματα στις επηρεαζόμενες εγκαταστάσεις αποτελούσαν μέρος συστήματος υγειονομικής παρακολούθησης που συνδέεται με τις μεταγγίσεις αίματος.
Η διευκρίνιση είναι σημαντική, καθώς τα συγκεκριμένα δείγματα δεν πρέπει να συγχέονται αυτομάτως με μονάδες αίματος έτοιμες για μετάγγιση.
Δεν έχει ανακοινωθεί ότι η επίθεση προκάλεσε έλλειψη αίματος ή διακοπή μεταγγίσεων.
Γαλλικό υπουργείο Υγείας: Χωρίς λειτουργικές συνέπειες
Καθοριστικό ρόλο στην αντιμετώπιση του περιστατικού είχε ο τεχνικός που βρισκόταν σε υπηρεσία κατά τη διάρκεια της νύχτας.
Ο τεχνικός παρατήρησε την αύξηση της θερμοκρασίας και εντόπισε το πρόβλημα, επιτρέποντας την έγκαιρη παρέμβαση.
Το γαλλικό υπουργείο Υγείας γνωστοποίησε ότι δεν υπήρξαν λειτουργικές συνέπειες, καθώς το περιστατικό αναγνωρίστηκε εγκαίρως.
Η ανακοίνωση περιορίζει τις ανησυχίες για άμεση διατάραξη της λειτουργίας των εγκαταστάσεων, χωρίς ωστόσο να απαντά σε όλα τα τεχνικά ερωτήματα.
Μέχρι στιγμής δεν έχουν δημοσιοποιηθεί λεπτομέρειες για την ταυτότητα των δραστών, την ακριβή μέθοδο παραβίασης ή το εάν χρησιμοποιήθηκαν γνωστά κενά ασφαλείας.
Το προηγούμενο στα γαλλικά σούπερ μάρκετ: Εκατοντάδες ψυγεία εκτός ελέγχου
Η επίθεση στις εγκαταστάσεις αιμοδοσίας έρχεται λιγότερο από έναν μήνα μετά από ένα εκτεταμένο περιστατικό κυβερνοσαμποτάζ που έπληξε τη γαλλική αγορά τροφίμων.
Τον Οκτώβριο, χάκερ απέκτησαν πρόσβαση στα συστήματα ψύξης εκατοντάδων σούπερ μάρκετ και άλλαξαν τις θερμοκρασίες λειτουργίας, προκαλώντας αλλοίωση προϊόντων και σημαντικές απώλειες εμπορευμάτων.
Σύμφωνα με το Reuters, τουλάχιστον 350 καταστήματα επηρεάστηκαν από την επίθεση, μεταξύ των οποίων σημεία πώλησης αλυσίδων όπως Carrefour, Monoprix, Intermarché και Coopérative U.
Σε ορισμένες περιπτώσεις, προσωπικό καταστημάτων αναγκάστηκε να απομακρύνει μεγάλες ποσότητες κρέατος, κατεψυγμένων προϊόντων και άλλων ευπαθών τροφίμων.
Οι θερμοκρασίες σε ψυκτικές εγκαταστάσεις ανέβηκαν σε επίπεδα άνω των 50°C, σύμφωνα με την έρευνα που δημοσίευσε ο Guardian.
Η επίθεση είχε αναδείξει ότι ακόμη και συστήματα που δεν θεωρούνται παραδοσιακά στόχοι κυβερνοεγκλήματος μπορούν να προκαλέσουν σημαντικές υλικές και οικονομικές ζημιές όταν παραβιαστούν.
Δεν υπάρχουν, πάντως, δημοσιοποιημένα στοιχεία που να αποδεικνύουν ότι οι δράστες της επίθεσης στα σούπερ μάρκετ είναι οι ίδιοι με εκείνους που στόχευσαν τις εγκαταστάσεις αιμοδοσίας.
Τα ευάλωτα συστήματα και οι προειδοποιήσεις των ειδικών
Μετά τις επιθέσεις στα σούπερ μάρκετ, η γαλλική υπηρεσία κυβερνοασφάλειας ANSSI είχε αναφέρει ότι επηρεάστηκαν συστήματα που χρησιμοποιούσαν τεχνολογίες των εταιρειών Danfoss, Copeland και Dixell.
Η Danfoss ανακοίνωσε ότι πολλές από τις πληγείσες μονάδες χρησιμοποιούσαν παλαιό λογισμικό ή εξοπλισμό που δεν λάμβανε πλέον ενημερώσεις ασφαλείας.
Η εταιρεία είχε συστήσει στους πελάτες της να εγκαθιστούν τις διαθέσιμες ενημερώσεις και να αντικαθιστούν συστήματα που είχαν ολοκληρώσει τον κύκλο υποστήριξής τους.
Αντίστοιχα, η Copeland είχε αναγνωρίσει την ύπαρξη ευπάθειας και είχε ανακοινώσει ότι συνεργαζόταν με τους επηρεαζόμενους πελάτες για τον περιορισμό του κινδύνου.
Οι ερευνητές κυβερνοασφάλειας είχαν επισημάνει ότι ο συνδυασμός παλαιού λογισμικού και συστημάτων διαχείρισης που είναι προσβάσιμα μέσω Διαδικτύου μπορεί να διευκολύνει τέτοιου είδους επιθέσεις.
«Αυτό αφορά τη βασική κυβερνοϋγιεινή», είχε δηλώσει στο Reuters ο Κεν Μάνρο, στέλεχος της βρετανικής εταιρείας κυβερνοασφάλειας Pen Test Partners.
Ο ίδιος είχε επισημάνει ότι ακόμη και σχετικά απλές παραβιάσεις μπορούν να προκαλέσουν σοβαρές ζημιές όταν επηρεάζουν φυσικές εγκαταστάσεις.
Οι παραπάνω τεχνικές διαπιστώσεις αφορούν τις επιθέσεις του Οκτωβρίου και δεν αποτελούν επιβεβαίωση ότι χρησιμοποιήθηκε η ίδια μέθοδος στο νέο περιστατικό της Coolworld.
Από τα δεδομένα στον φυσικό κόσμο: Ο κίνδυνος για τις υποδομές υγείας
Το περιστατικό στη Γαλλία αναδεικνύει μια ιδιαίτερη κατηγορία κυβερνοαπειλών: τις επιθέσεις σε συστήματα που ελέγχουν πραγματικές φυσικές διαδικασίες.
Σε αντίθεση με μια παραβίαση που έχει ως στόχο την κλοπή προσωπικών δεδομένων, η μη εξουσιοδοτημένη αλλαγή παραμέτρων λειτουργίας μπορεί να επηρεάσει τη θερμοκρασία, την πίεση, την παροχή ενέργειας ή άλλες κρίσιμες συνθήκες.
Στις υγειονομικές εγκαταστάσεις, η αξιοπιστία των συστημάτων αυτών συνδέεται άμεσα με τη διατήρηση βιολογικών δειγμάτων, φαρμάκων και άλλων ευαίσθητων υλικών.
Η ασφάλεια επομένως δεν εξαρτάται μόνο από την προστασία των ιατρικών πληροφοριακών συστημάτων, αλλά και από την ανθεκτικότητα του εξοπλισμού που υποστηρίζει την καθημερινή λειτουργία τους.
Η πρόσβαση τρίτων προμηθευτών για συντήρηση, οι δυνατότητες απομακρυσμένης παρακολούθησης και η χρήση παλαιού εξοπλισμού αποτελούν παράγοντες που απαιτούν ειδική αξιολόγηση.
Το νέο περιστατικό στη Γαλλία δείχνει γιατί οι έλεγχοι πρόσβασης, η απομόνωση κρίσιμων συστημάτων και οι ανεξάρτητοι μηχανισμοί ειδοποίησης έχουν πρακτική σημασία για την ασφάλεια των υποδομών.
Στην περίπτωση του EFS, ο ανθρώπινος έλεγχος και η έγκαιρη αντίδραση του τεχνικού αποδείχθηκαν καθοριστικά.
Το γαλλικό υπουργείο Υγείας ανακοίνωσε ότι το περιστατικό δεν προκάλεσε λειτουργικές συνέπειες, ενώ παραμένουν ανοιχτά τα ερωτήματα για τον τρόπο παραβίασης και την ταυτότητα των δραστών.
Πηγή: pagenews.gr
Διαβάστε όλες τις τελευταίες Ειδήσεις από την Ελλάδα και τον Κόσμο